Trezor Safe 5 piégés : implants confirmés
Trezor a confirmé la présence d'un implant matériel dans trois Trezor Safe 5 vendus par CryptoBilis, l'ancien revendeur d'Asie du Sud-Est déjà au cœur de l'affaire des Ledger piégés en octobre. Dans un billet daté du 11 novembre 2026, le fabricant annonce aussi le firmware 2.13.1, qui rend inopérants les implants découverts, et la suppression d'environ 80 % de son réseau de revendeurs. Aucun client n'a signalé de perte de fonds.
Les trois appareils ont été achetés entre le 20 août et le 23 septembre 2026. Si votre Trezor a été acheté en France ou sur le site officiel, rien dans l'enquête ne le met en cause, mais installer la mise à jour ne coûte rien.
Du premier signalement à la confirmation
| Date (2026) | Événement |
|---|---|
| 9 octobre | Ledger enquête sur des vols chez des clients de CryptoBilis. Trezor retire le même jour à ce revendeur son statut de vendeur agréé |
| 28 octobre | Un client indonésien signale à Trezor un implant dans un Safe 5 acheté en août via Tokopedia, une place de marché en ligne |
| 29 octobre | Trezor publie une première alerte sans avoir encore examiné l'appareil et demande aux acheteurs de CryptoBilis de changer de portefeuille |
| 11 novembre | Sortie du firmware 2.13.1 et bilan de l'enquête : 48 clients de CryptoBilis se sont manifestés, trois implants confirmés |
Le premier appareil est passé par le laboratoire de Trezor. Les deux autres ont été identifiés sur des photos de l'intérieur envoyées par leurs propriétaires. Ils avaient été achetés sur les boutiques de CryptoBilis chez Tokopedia et Shopee, ou directement auprès du revendeur. Trezor dit avoir aussi contrôlé des appareils de ses autres revendeurs de la région, sans trouver de trace de manipulation. Crypto Briefing rapporte les mêmes chiffres le 12 novembre.
Ce que fait l'implant
D'après l'analyse publiée par Trezor, il s'agit d'une petite carte électronique ajoutée entre la carte principale du Safe 5 et son écran. Elle ne modifie ni le firmware ni la puce sécurisée (Secure Element) et se contente de copier tout ce que l'écran affiche, y compris ce que vous tapez sur l'appareil.
Dès que des mots de récupération apparaissent, elle les reconnaît et les enregistre. Deux moments sont visés : la création d'un portefeuille, quand l'appareil affiche la phrase à recopier, et la restauration d'un portefeuille existant, quand vous saisissez vos mots sur l'écran tactile. Le butin est chiffré puis envoyé par le réseau mobile vers un serveur des attaquants. Sans réseau, l'implant garde les données et réessaie jusqu'à ce que l'envoi passe.
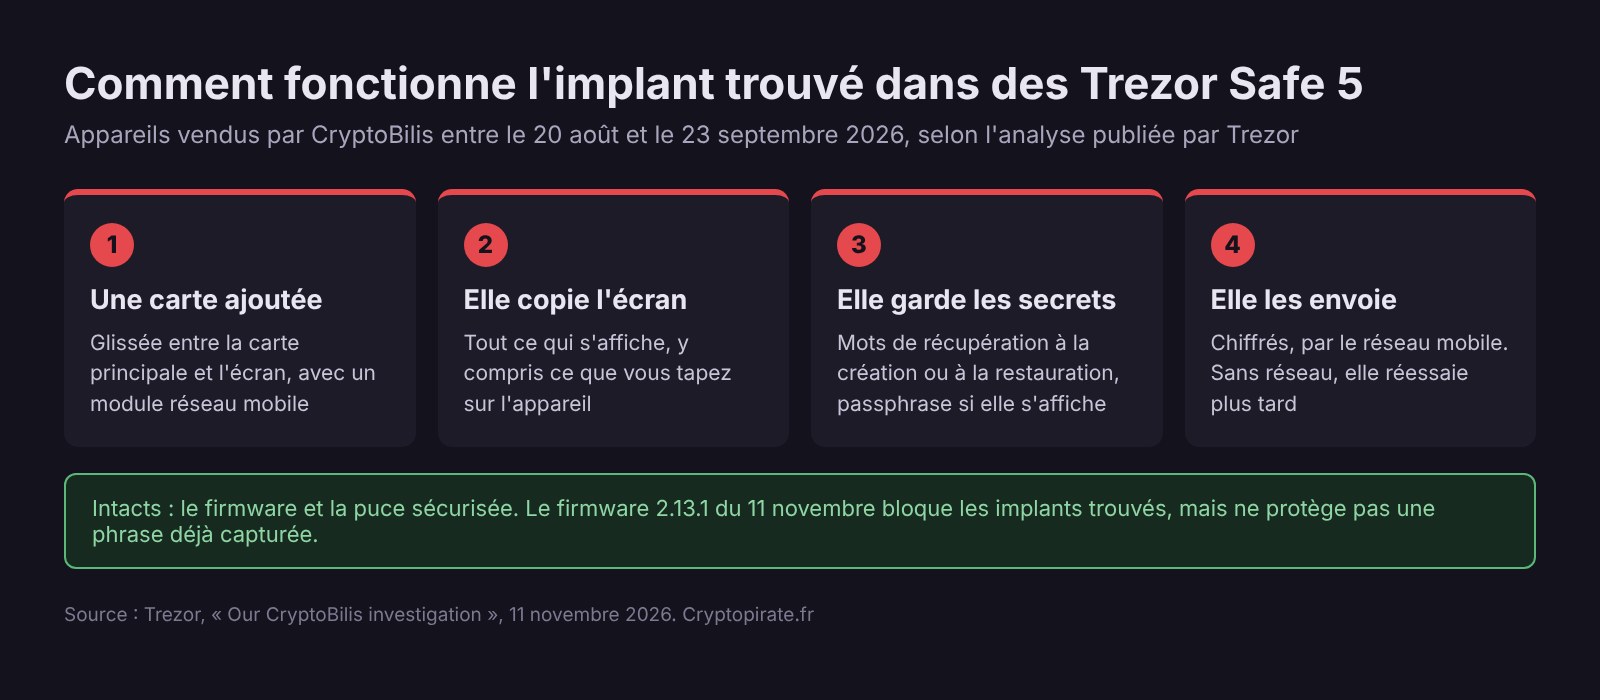
Selon Trezor, l'implant fonctionne comme ceux retrouvés dans les appareils Ledger, adapté à l'écran du Safe 5. Comme il laisse intacts le firmware et la puce, une vérification qui ne porte que sur ces deux éléments ne peut pas le voir. La provenance de l'appareil devient alors le seul indice dont dispose l'acheteur.
Qui est concerné ?
| Votre situation | Ce qu'en dit Trezor au 11 novembre |
|---|---|
| Safe 5 acheté chez CryptoBilis en août ou septembre 2026 | Les trois implants confirmés viennent de ce lot. Transférez vos fonds vers une nouvelle phrase |
| Tout autre Trezor acheté chez CryptoBilis depuis mars 2026 | Aucun implant confirmé, mais même consigne : nouvelle phrase, et droit à un appareil de remplacement |
| Trezor acheté chez un autre revendeur | Aucun cas confirmé. En cas de doute sur l'origine, contacter le support |
| Trezor acheté sur trezor.io | Aucun cas confirmé. C'est le canal que Trezor recommande pour un prochain achat |
CryptoBilis vendait en Malaisie, en Indonésie et aux Philippines. Un acheteur français n'est donc exposé que s'il a acheté là-bas, ou s'il a récupéré d'occasion un appareil dont il ignore l'origine. Pour retrouver le vendeur, Trezor conseille de regarder le nom inscrit sur la facture.
Ce que change le firmware 2.13.1
D'après l'historique officiel des versions, le firmware 2.13.1 est sorti le 11 novembre 2026 pour le Safe 7, le Safe 5, le Safe 3 et le Model T. Le Model One a un firmware à part, dont la dernière version reste la 1.14.2 du 21 octobre.
Sur un appareil qui l'exécute, cette version empêche les implants trouvés jusqu'ici de capturer quoi que ce soit. Trezor ne publie pas le détail technique de cette protection, pour ne pas aider les attaquants, et la note de version publique ne la mentionne pas. Elle liste en revanche d'autres changements : prise en charge des transactions Solana v1, affichage du nom des adresses Ethereum connues, correctifs de sécurité pour Solana et fin de la prise en charge d'Omni, l'ancienne couche de jetons de Bitcoin.
Trezor précise que la mise à jour ne protège pas une phrase capturée avant son installation. Sur un appareil piégé, les mots affichés lors de la configuration sont peut-être déjà sur le serveur des attaquants, et aucun firmware ne peut les rappeler.
Que faire maintenant
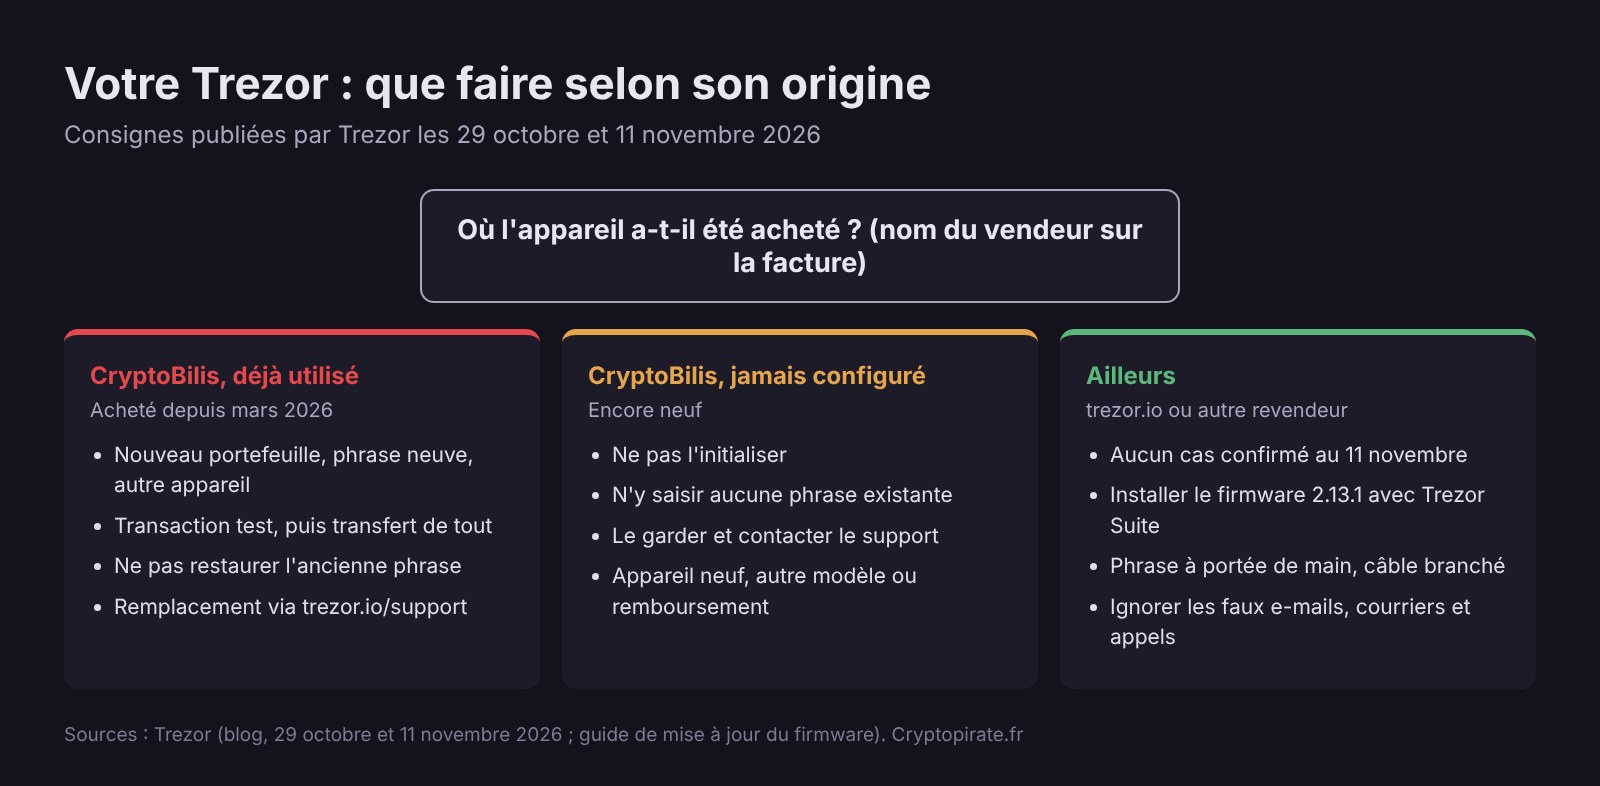
- Retrouvez la facture de votre Trezor et vérifiez le nom du vendeur. Si c'est CryptoBilis, passez directement à l'étape 4.
- Gardez votre phrase de récupération à portée de main avant la mise à jour. Trezor rappelle qu'un incident pendant l'installation peut effacer la mémoire de l'appareil, et votre phrase sert alors à tout restaurer.
- Ouvrez Trezor Suite sur ordinateur, puis Paramètres et Appareil. La rubrique Sécurité affiche la version installée. Si une mise à jour est proposée, cliquez dessus, puis sur le bouton d'installation du firmware (« Install firmware » dans la version anglaise), et confirmez sur l'écran du Trezor. Ne débranchez pas le câble pendant l'installation : selon Trezor, une coupure de connexion à ce moment efface l'appareil. Sur iPhone, la mise à jour n'est pas possible : passez par l'application de bureau ou par la version web de Trezor Suite. Sur Android, l'application la propose.
- Si l'appareil vient de CryptoBilis et contient des fonds, créez un nouveau portefeuille avec une phrase neuve sur un autre appareil sain, puis transférez tout. Restaurer l'ancienne phrase sur un nouvel appareil ne règle rien. Faute de portefeuille matériel de rechange, Trezor admet un passage temporaire par un portefeuille logiciel ou une plateforme que vous connaissez, comme Kraken, agréée MiCA. Commencez par une petite transaction test, comme expliqué dans notre guide pour envoyer des cryptos sans erreur.
- Si l'appareil CryptoBilis n'est pas encore configuré, ne l'initialisez pas et n'y saisissez jamais une phrase existante. Gardez-le et contactez le support de Trezor pour obtenir un remplacement : un nouvel appareil, un autre modèle avec remboursement de la différence ou un remboursement, selon les règles de livraison de votre pays.
- Ignorez tout message qui se réclame de l'affaire. Trezor signale de faux e-mails, de faux courriers postaux et de faux appels qui proposent remplacement ou remboursement. Le seul point de contact est trezor.io/support, et Trezor ne demande jamais la phrase de récupération.
Pour noter la nouvelle phrase sans refaire les erreurs classiques, suivez notre guide sur la sauvegarde de la phrase de récupération.
Deux marques, un même revendeur
Chez Ledger, les vols liés à CryptoBilis avaient été estimés jusqu'à 92,9 millions de dollars sur 311 portefeuilles par le traçage de Bitquery, chiffre jamais validé par le fabricant. Chez Trezor, aucune perte n'est signalée, et le client à l'origine du signalement avait déjà vidé son appareil avant de découvrir l'implant. Dans les deux cas, rien n'indique que la puce ou le firmware aient été cassés : l'attaque a visé le trajet entre l'usine et le client.
Trezor a écarté jusqu'à des revendeurs qu'il juge « dignes de confiance » et sans « menace immédiate », parce qu'ils ne pouvaient pas suivre les nouvelles règles imposées aux partenaires restants sur la provenance des appareils, leur stockage et les personnes qui y ont accès. Pour un acheteur en France, le plus sûr reste d'acheter sur le site du fabricant : trezor.io ou, pour un Ledger, la boutique officielle Ledger. Une annonce d'occasion moins chère n'offre aucun moyen de savoir si le boîtier a été ouvert.
Chez Keystone, en octobre, l'intrus a emporté les adresses de clients et la clé qui sert à certifier l'authenticité des appareils, comme l'explique notre article sur la fuite de données clients de Keystone. Notre comparatif des portefeuilles froids détaille les modèles et leurs canaux de vente. Cet article décrit un incident de sécurité, ce n'est pas un conseil en investissement.
Questions fréquentes
Pas si vous la tapez sur l'appareil. Trezor précise que l'implant enregistre aussi la passphrase lorsqu'elle s'affiche à l'écran, comme il le fait pour les mots de récupération. Sur un appareil piégé, la passphrase ne remplace donc pas le changement de portefeuille.
Non, selon Trezor. La personne qui a signalé le premier implant avait remarqué une différence de poids, mais de petits écarts peuvent avoir d'autres causes et une balance ne prouve rien. Trezor juge qu'il n'existe pas de moyen fiable d'inspecter soi-même l'appareil : en cas de doute, contactez son support sans configurer le Trezor.
Le Model One suit une numérotation à part : sa dernière version est la 1.14.2, publiée le 21 octobre 2026. Trezor indique que les implants confirmés concernent uniquement des Safe 5 et n'en a trouvé dans aucun autre modèle. Installez simplement la dernière version proposée par Trezor Suite.
Non. Rien n'indique que la puce sécurisée ait été cassée, chez Ledger comme chez Trezor : les implants ont été posés chez un intermédiaire. Laisser son épargne sur une plateforme expose à un autre risque, celui d'un piratage ou d'une faillite que vous ne contrôlez pas. Un appareil acheté chez le fabricant et configuré par vous reste la solution la plus sûre pour garder ses cryptos sur le long terme.
Il n'y a pas encore de commentaires. Soyez le premier !

Politique de cookies
Ce site utilise les cookies pour son bon fonctionnement.