Ledger piraté via un revendeur : que faire ?
Le 8 octobre au soir, des messages ont commencé à remonter sur X et Reddit : des détenteurs de Ledger voyaient leurs portefeuilles se vider sans avoir rien signé. Le lendemain, Ledger confirmait enquêter sur des pertes de fonds chez des clients d'Asie du Sud-Est, tous passés par le même revendeur, CryptoBilis. Les estimations ont vite grimpé : plus de 86 millions de dollars selon l'enquêteur on-chain Specter, puis 92,9 millions de dollars répartis sur 311 portefeuilles d'après le traçage de Bitquery.
Pour un fabricant dont tout le discours repose sur la sécurité, le coup est rude. Mais il faut lire l'affaire correctement : rien n'indique à ce stade qu'un Ledger acheté sur le site officiel soit vulnérable. Le problème se situe en amont, dans la chaîne de distribution. Et c'est justement ce qui la rend instructive pour tous ceux qui conservent leurs cryptos sur un portefeuille matériel, en France comme ailleurs.
Voici ce que l'on sait, ce qui reste à confirmer, et surtout les vérifications à faire chez vous en dix minutes.
Ce qui s'est passé entre le 8 et le 11 octobre
Le 9 octobre, le compte Ledger Support a publié un message sans détour : Ledger « enquête sur des signalements de pertes de fonds chez des utilisateurs d'Asie du Sud-Est » ayant acheté leur appareil chez CryptoBilis. Dans la foulée, le fabricant a demandé au revendeur de suspendre toutes ses ventes et expéditions de produits Ledger.
Côté blockchain, les chiffres ont évolué d'heure en heure. Specter a d'abord identifié des centaines de portefeuilles victimes sur Bitcoin, Ethereum et Tron. Bitquery a ensuite élargi le périmètre à cinq réseaux, avec une répartition qui en dit long sur les cibles :
| Réseau | Portefeuilles touchés | Montant estimé |
|---|---|---|
| Tron | 131 | 70,5 M$ (essentiellement de l'USDT) |
| Bitcoin | 122 | 16,8 M$ (203,8 BTC) |
| Ethereum | 33 | 3,7 M$ |
| BNB Chain | 27 | 1,45 M$ |
| Polygon | 13 | 0,58 M$ |
Source : traçage Bitquery relayé par Shattered.io, 10 octobre 2026. Ledger n'a validé aucun montant final.
Plus des trois quarts du butin étaient donc des stablecoins sur Tron, un usage très répandu en Asie du Sud-Est pour épargner en dollars. Tether a réagi vite : environ 10 millions de dollars d'USDT ont été gelés dans les heures qui ont suivi. Pour le reste, une partie a pris le chemin classique du blanchiment. Specter a repéré 2 990 ETH (environ 7,45 millions de dollars) envoyés vers Tornado Cash entre le 9 et le 10 octobre, puis convertis en ZEC via NEAR Intents.
Le 11 octobre, Ledger a précisé sa position : un nombre limité d'appareils serait concerné par une attaque de la chaîne d'approvisionnement liée à CryptoBilis, ses systèmes internes et ses canaux de vente directe n'ont pas été compromis, et l'entreprise coopère avec les forces de l'ordre. CryptoBilis, fondé à Kuala Lumpur en 2020 et présent en Malaisie, en Indonésie et aux Philippines, a fermé ses boutiques et suspendu toutes ses ventes de portefeuilles matériels.
Comment l'attaque a pu fonctionner
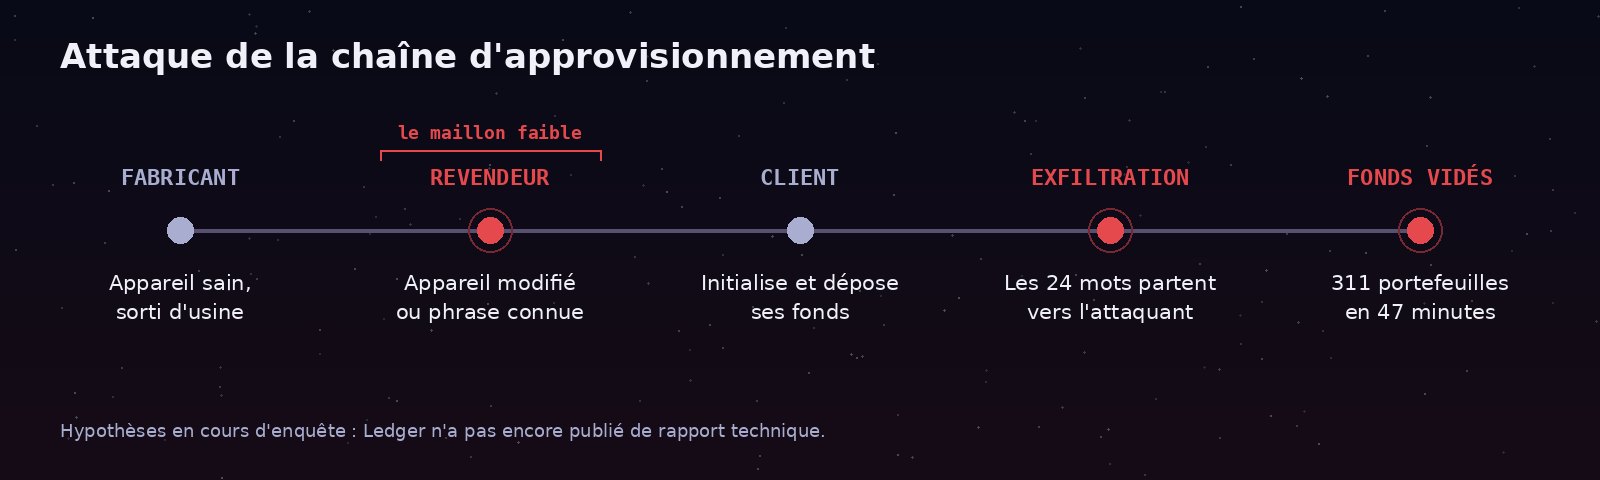
Ledger n'a pas encore publié de rapport technique. Trois hypothèses circulent, et elles ne s'excluent pas forcément.
Un module espion ajouté à l'appareil
C'est la piste la plus spectaculaire. 23pds, responsable sécurité chez SlowMist, a décrit un microcontrôleur branché sur les lignes de données de l'écran. Au moment de l'initialisation, quand l'appareil affiche les 24 mots de récupération, le module les capte et les envoie par le réseau mobile (LTE ou eSIM). Mark Karpelès a publié des photos d'un appareil ouvert contenant ce type de module. La provenance exacte de cet exemplaire reste toutefois discutée, et Ledger n'a pas confirmé de lien avec CryptoBilis.
Si cette piste se vérifie, elle explique un détail troublant : selon le traçage, environ six portefeuilles victimes sur dix avaient reçu leurs premiers fonds dans les 90 derniers jours. Autrement dit, des appareils récents, initialisés normalement, et vidés d'un coup. Toujours selon Bitquery, la vidange a pris 47 minutes sur les cinq réseaux, avec 25 portefeuilles signant la même autorisation en trois secondes. Ce n'est pas le rythme d'une campagne de phishing artisanale.
Une phrase de récupération connue d'avance
Le scénario plus ancien consiste à livrer un appareil déjà configuré, avec une phrase de récupération imprimée sur une carte « officielle ». L'acheteur croit qu'elle a été générée pour lui, alors que le vendeur la connaît. Il suffit ensuite d'attendre que le portefeuille se remplisse. CoinDesk cite cette possibilité parmi les explications plausibles. Elle a l'avantage de ne demander aucune modification matérielle.
Le phishing, en toile de fond
Troisième hypothèse : une fuite de la base clients du revendeur, suivie de messages ciblés. Elle colle moins bien à la vitesse de l'opération, mais le contexte la rend crédible. Le 25 septembre 2026, les chercheurs de Zscaler ThreatLabz ont documenté une campagne de fausses publicités Google se faisant passer pour Ledger. Le parcours est bien rodé : un lien sponsorisé, une page qui simule « Connexion de votre Ledger » puis une « mise à jour du firmware », et enfin une demande de saisie des 24 mots, avec autocomplétion pour faciliter la tâche. La page affiche ensuite « Invalid seed » pour pousser la victime à recommencer. Les domaines de redirection changeaient toutes les 15 à 20 minutes pour échapper aux filtres.
Ce n'est pas nouveau chez Ledger. Depuis la fuite de données clients de 2020, ses utilisateurs reçoivent régulièrement de faux e-mails et même de faux courriers postaux avec des prétextes de « mise à jour de sécurité ». J'en parle plus en détail dans mon guide pour éviter les scams en cryptomonnaie.
Qui est vraiment concerné ?
Soyons précis, parce que les titres alarmistes ne vous aident pas. Ledger revendique plus de 7 millions d'appareils vendus dans le monde. Tous les cas confirmés concernent des appareils vendus par CryptoBilis, un distributeur qui opérait en Malaisie, en Indonésie et aux Philippines.
Si vous avez acheté votre Ledger sur le site officiel, ou chez un distributeur européen reconnu, rien dans les éléments publiés ne suggère que vos fonds soient exposés. Ledger ne demande d'ailleurs aucune mesure particulière aux autres clients.
En revanche, trois profils doivent prendre le sujet au sérieux :
- Les clients de CryptoBilis, évidemment, même s'ils vivent aujourd'hui en Europe.
- Ceux qui ont acheté d'occasion, sur une place de marché ou via un particulier. Un appareil qui a voyagé entre plusieurs mains peut avoir été ouvert.
- Ceux qui ont reçu une carte de récupération déjà remplie dans la boîte. Là, ce n'est pas une suspicion : c'est une arnaque, point.
Les 5 vérifications à faire chez vous
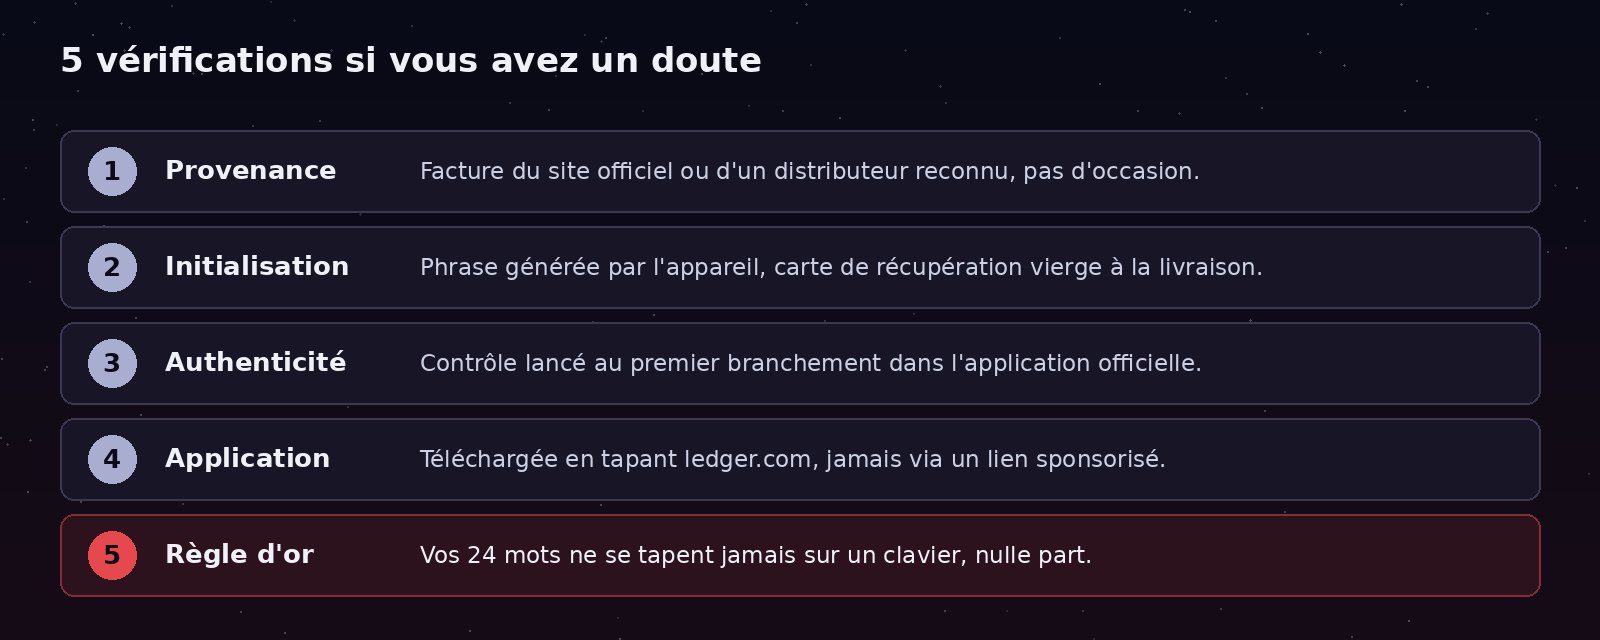
Si vous avez un doute, voici ce que je ferais, dans l'ordre. Comptez dix minutes, appareil en main.
1. Retrouvez la facture
Où avez-vous acheté l'appareil ? Si la réponse est « sur le site de Ledger » ou « chez un revendeur listé sur la page officielle des distributeurs, en Europe », vous partez de loin dans la bonne direction. Si c'est une annonce, une boutique inconnue sur une marketplace ou un cadeau dont vous ignorez l'origine, considérez l'appareil comme non vérifié.
2. Repensez à l'initialisation
Une phrase de récupération légitime est générée par l'appareil lui-même, affichée sur son écran au moment de la configuration, et vous la recopiez à la main sur la carte vierge fournie. Si la carte contenait déjà des mots, si un code PIN était imposé, ou si l'appareil ne vous a pas demandé de créer un nouveau portefeuille, arrêtez tout et transférez vos fonds (voir plus bas).
3. Lancez le contrôle d'authenticité
Branchez l'appareil sur l'application officielle Ledger Wallet (l'ancien Ledger Live). Au premier branchement, elle vérifie que l'appareil est authentique via une signature cryptographique. Ledger détaille la procédure sur son centre d'assistance. Attention, ce test confirme que la puce sécurisée est d'origine ; il ne détectera pas forcément un composant ajouté à côté. C'est pour ça que l'étape 1 compte autant.
4. Vérifiez l'application elle-même
Téléchargez Ledger Wallet uniquement depuis ledger.com, en tapant l'adresse vous-même. Jamais depuis un lien sponsorisé dans Google, la campagne documentée par Zscaler passait précisément par là. Ledger tient d'ailleurs une page de signalement des fausses applications.
5. Une règle, aucune exception
Vos 24 mots ne se tapent jamais sur un clavier : ni sur un site, ni dans une application de téléphone, ni dans un formulaire « de vérification ». Ledger ne vous les demandera jamais. Le seul endroit où ils peuvent être saisis, c'est l'écran de l'appareil lui-même, lors d'une restauration.
Comment transférer ses fonds si vous avez un doute
Ledger le dit lui-même pour les clients de CryptoBilis : si l'appareil n'est pas encore configuré, ne l'allumez pas. S'il l'est déjà, considérez la phrase de récupération comme compromise et déplacez vos fonds vers un nouveau portefeuille, avec une nouvelle phrase. Concrètement :
- Commandez un nouvel appareil directement chez le fabricant. Pour un Ledger, c'est la boutique officielle Ledger.
- Initialisez-le comme un nouvel appareil (pas en restaurant l'ancienne phrase, sinon le problème vous suit), et notez la nouvelle phrase hors ligne.
- Envoyez d'abord une petite somme test depuis l'ancien portefeuille vers les nouvelles adresses. Vérifiez la réception.
- Transférez le reste, réseau par réseau. N'oubliez pas les jetons sur Tron ou Ethereum, c'est là que les pertes ont été les plus lourdes.
- Une fois tout vidé, réinitialisez l'ancien appareil et ne le réutilisez pas.
Gardez en tête les frais de réseau, surtout si vous avez des fonds éparpillés sur plusieurs chaînes : mieux vaut payer quelques euros de frais qu'attendre de voir si votre portefeuille fait partie des prochains.
Ce que l'affaire change (et ne change pas)
Faut-il pour autant revenir sur une plateforme d'échange ? Non. Le piratage de Bitget fin septembre rappelle que laisser ses cryptos chez un intermédiaire comporte aussi des risques, et d'un autre ordre : vous ne contrôlez rien. Une plateforme agréée MiCA comme Kraken reste pratique pour acheter ou garder un petit montant que vous comptez trader, mais l'épargne de long terme a sa place sur un portefeuille que vous maîtrisez.
Le portefeuille matériel reste donc la meilleure option pour conserver soi-même ses bitcoins ou ses ethers, à condition de comprendre qu'il ne protège que si la chaîne de confiance est intacte de bout en bout. Si vous débutez sur le sujet, mon article pour comprendre les portefeuilles froids explique la logique de la clé privée et de la phrase de récupération, et le comparatif des cold wallets passe en revue les principaux modèles.
Trois leçons me semblent tenir quelle que soit l'issue de l'enquête. Un appareil de sécurité s'achète à la source, même si c'est 15 euros plus cher qu'ailleurs. Une phrase de récupération qui n'a pas été générée devant vous ne vous appartient pas. Et une alerte venue d'un lien sponsorisé ou d'un e-mail ne justifie jamais de taper vos 24 mots.
Pour les plus prudents, deux protections supplémentaires valent la peine : une passphrase (le 25e mot, qui crée un portefeuille distinct de la phrase de base) et la répartition des gros montants sur plusieurs appareils. Ce sont des réglages de quelques minutes qui auraient compliqué la tâche des attaquants, même avec la phrase en main.
Questions fréquentes
Pas au sens d'une faille dans tous les appareils. Ledger parle d'une attaque de la chaîne d'approvisionnement limitée aux appareils vendus par le revendeur CryptoBilis en Asie du Sud-Est, et affirme que ses systèmes internes et ses canaux de vente directe n'ont pas été compromis.
Les estimations on-chain vont de plus de 86 millions de dollars (Specter) à 92,9 millions de dollars sur 311 portefeuilles (Bitquery). Ledger n'a confirmé aucun chiffre. Tether a gelé environ 10 millions de dollars d'USDT.
Si vous l'avez acheté sur le site officiel ou chez un distributeur reconnu, aucun élément publié ne le suggère. Les cas confirmés concernent tous CryptoBilis. Restez prudent si l'appareil vient d'occasion ou si la carte de récupération était déjà remplie à la livraison.
N'allumez pas un appareil encore neuf. S'il est déjà configuré, considérez la phrase de récupération comme compromise et transférez vos fonds vers un nouveau portefeuille acheté directement chez le fabricant, initialisé avec une nouvelle phrase.
Pour finir
L'affaire CryptoBilis ne remet pas en cause l'intérêt d'un portefeuille matériel. Elle rappelle simplement que la sécurité d'un Ledger commence avant même de l'allumer : là où on l'achète, et la façon dont on l'initialise. L'enquête est en cours et Ledger a promis des mises à jour, je compléterai cet article dès que le rapport technique sera publié.
Vous avez un doute sur la provenance de votre appareil ou une question sur le transfert de vos fonds ? Posez-la en commentaire, j'y réponds.
Il n'y a pas encore de commentaires. Soyez le premier !

Politique de cookies
Ce site utilise les cookies pour son bon fonctionnement.