Piratage Bitget : 352 M$ volés, que faire ?
Le 24 septembre 2026, Bitget, l'une des plus grosses plateformes d'échange crypto au monde en volume, a repéré des mouvements suspects sur l'un de ses portefeuilles chauds. Quelques heures plus tard, environ 352 millions de dollars avaient disparu, le plus gros piratage de plateforme de l'année 2026. Les retraits ont été gelés par précaution, la plateforme a promis de tout rembourser, et la piste nord-coréenne est évoquée.
Même si vous n'avez rien sur Bitget, l'affaire mérite qu'on s'y arrête : elle montre bien ce que l'on risque en laissant ses cryptos sur une plateforme, quelle qu'elle soit.
Que s'est-il passé chez Bitget ?
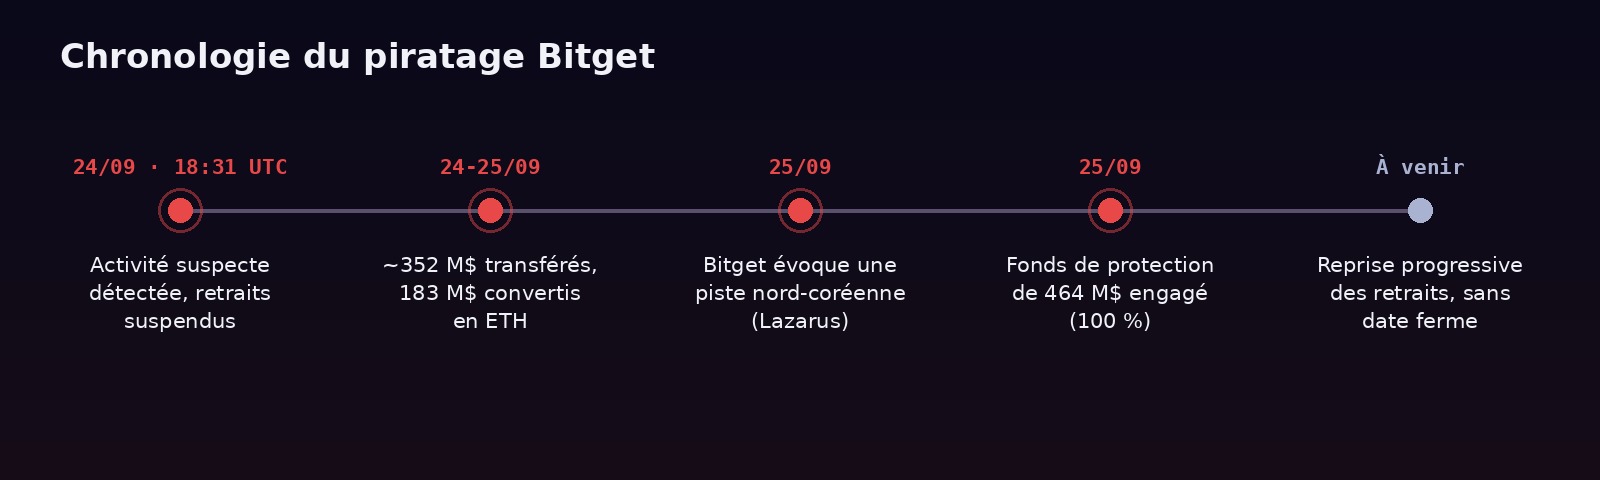
Le système de sécurité de Bitget a signalé une activité anormale le 24 septembre à 18h31 UTC. En quelques heures, des transferts non autorisés ont vidé une partie du portefeuille chaud (le « hot wallet », connecté en permanence à internet pour que les retraits soient rapides) : de l'AVAX, du BNB, de l'ETH et des stablecoins. L'attaquant a ensuite converti environ 183 millions de dollars de ce butin en ETH, une manœuvre classique pour regrouper des fonds volés avant de les blanchir.
Bitget a immédiatement suspendu les retraits, en laissant les dépôts et le trading ouverts. Sa PDG, Gracy Chen, a vite pris la parole : selon elle, les portefeuilles froids (hors ligne, donc hors de portée de ce type d'attaque à distance) n'ont pas été touchés, et les fonds des utilisateurs restent couverts. Si la différence entre portefeuille chaud et portefeuille froid ne vous parle pas, notre article sur les portefeuilles froids l'explique.
Comment les hackers ont procédé
Selon Bitget, l'attaquant n'a pas eu besoin de voler de clé privée, ce qui est plus inquiétant qu'il n'y paraît. Il aurait compromis un système interne (back-end) de la plateforme, puis falsifié des données de transaction pour faire approuver des retraits comme s'ils étaient légitimes. La cryptographie a tenu ; c'est l'infrastructure logicielle autour (validation des transactions, contrôles internes, processus d'approbation) qui a cédé.
Une plateforme peut donc avoir une cryptographie irréprochable et se faire vider quand même, si la couche qui décide qu'une transaction est valide a été manipulée. Ce risque est propre aux plateformes centralisées, qui gèrent ces validations en interne, et vous n'avez aucun moyen de l'évaluer de l'extérieur.
Qui est derrière l'attaque ?
Bitget évoque, avec prudence, une possible implication de groupes liés à la Corée du Nord, notamment le groupe Lazarus. Cette piste repose sur des schémas d'adresses IP et des méthodes de blanchiment on-chain déjà observés lors d'attaques précédentes. Rien n'est officiellement confirmé à l'heure où j'écris, mais le mode opératoire (compromission d'un système interne, conversion rapide en ETH, dispersion sur de nombreuses adresses) correspond à celui de ces groupes, responsables de plusieurs des plus gros vols de cryptos de la décennie.
Bitget rembourse-t-il les utilisateurs ?
Oui, d'après ses annonces. Bitget dispose d'un fonds de protection des utilisateurs (« User Protection Fund ») de plus de 464 millions de dollars, supérieur au montant dérobé, et la direction s'est engagée à couvrir toutes les pertes sans attendre de récupérer les fonds volés.
Aucune date ferme n'a en revanche été donnée pour la reprise des retraits au moment où j'écris. Gracy Chen préfère ne pas promettre un délai qu'elle risquerait de devoir repousser ; elle évoque un retour « en heures ou en jours plutôt qu'en semaines », ce qui reste à vérifier.
Bitget et la France : un exchange déjà hors des clous
Si vous êtes en France, sachez que Bitget ne devrait plus avoir aucun utilisateur français. La plateforme figure sur la liste noire de l'AMF, sans agrément PSAN ni autorisation MiCA, et a officiellement fermé ses services aux résidents français le 31 mars 2026, dans le cadre du grand ménage réglementaire décrit dans notre article sur MiCA et les stablecoins.
Certains utilisateurs français y accèdent pourtant encore, via un compte ouvert avant la fermeture, un VPN ou une adresse à l'étranger. Sur une plateforme non agréée dans l'Union européenne, vous n'avez aucun recours auprès d'un régulateur européen en cas de problème : ni l'AMF ni aucune autre autorité ne peut intervenir pour vous.
Ce que cet épisode rappelle sur le risque exchange
Bitget n'est ni le premier ni le dernier. Laisser ses cryptos sur une plateforme, aussi sérieuse soit-elle, revient à faire confiance à sa sécurité interne, à ses processus de validation et à l'intégrité de ses équipes. Notre guide pour éviter les arnaques et les pièges en cryptomonnaie aborde aussi ce risque plateforme, au-delà des seules arnaques.
Même les plus grosses structures, avec des équipes de sécurité dédiées et des audits réguliers, peuvent se faire compromettre. Les plateformes restent indispensables pour acheter et vendre ; n'y laissez simplement pas plus que ce dont vous avez besoin pour trader ou pour vos opérations courantes.
Comment protéger vos cryptomonnaies
Les réflexes que je recommande, piratage de Bitget ou non :
- Ne laissez pas vos économies sur une plateforme. Elle sert à acheter, vendre et parfois trader. Tout montant que vous n'utilisez pas activement a sa place sur un portefeuille froid, dont vous seul détenez les clés.
- Vérifiez l'agrément de votre plateforme. Un agrément MiCA ou PSAN n'empêche pas un piratage, mais il impose des obligations de fonds propres, de sécurité et de transparence, et vous donne un recours. La vérification prend deux minutes sur le registre de l'AMF.
- Répartissez vos avoirs. Même sur des plateformes agréées, ne mettez pas tous vos fonds actifs au même endroit : un incident, technique ou réglementaire, vous touchera moins.
- Activez toutes les protections disponibles : authentification à deux facteurs (par application plutôt que par SMS), liste blanche d'adresses de retrait, alertes de connexion. Ces réglages prennent quelques minutes et compliquent sérieusement la tâche d'un attaquant qui viserait votre compte.
- Suivez l'actualité sécurité de vos plateformes. En cas d'incident, n'y envoyez pas de nouveaux fonds tant que la situation n'est pas stabilisée.
Si vous cherchez une plateforme agréée dans l'Union européenne, j'utilise Kraken, agréé MiCA par la Banque centrale d'Irlande ; Meria est une alternative française agréée par l'AMF. Pour conserver vos cryptos une fois achetées, un portefeuille matériel comme le Ledger reste le moyen le plus simple de garder le contrôle de vos clés. Si vous débutez, notre guide pour acheter ses premières cryptomonnaies couvre les bases.
Un piratage parmi d'autres en 2026
Le piratage de Bitget s'ajoute à une longue liste d'incidents sur des plateformes centralisées ces dernières années, avec des montants qui se comptent régulièrement en centaines de millions de dollars. Les groupes soupçonnés, nord-coréens en tête, en ont fait une source de revenus importante, et plusieurs plateformes de premier plan ont été touchées cette année. Pour les bases de la sécurité au-delà du choix de plateforme, notre guide pour investir en cryptomonnaies en toute sécurité est à garder sous la main.
Questions fréquentes
Bitget affirme que seul un portefeuille chaud a été touché et que les fonds des utilisateurs sont couverts par son fonds de protection de plus de 464 millions de dollars, supérieur au montant volé (environ 352 millions). Les retraits restent toutefois suspendus par précaution le temps de l'enquête, sans date de reprise garantie au moment de la rédaction.
Non, selon Bitget. L'attaque aurait exploité une faille dans un système interne de validation des transactions, permettant de falsifier des ordres de retrait sans avoir besoin d'accéder aux clés privées elles-mêmes. C'est un type d'attaque qui vise l'infrastructure de la plateforme, pas la cryptographie des portefeuilles.
Non. Bitget figure sur la liste noire de l'AMF, sans agrément PSAN ni MiCA, et a fermé ses services aux résidents français le 31 mars 2026. Utiliser la plateforme depuis la France via un compte étranger ou un VPN prive l'utilisateur de tout recours auprès d'un régulateur européen en cas de problème.
La meilleure protection reste l'autoconservation : transférer ses cryptos vers un portefeuille froid (hardware wallet) pour tout montant qui n'est pas activement utilisé sur la plateforme. Vérifiez aussi l'agrément de votre plateforme, activez l'authentification à deux facteurs par application, et ne concentrez pas tous vos avoirs au même endroit.
Conclusion
À ce stade, c'est le plus gros piratage de plateforme de 2026. Le fonds de protection de Bitget devrait limiter les dégâts pour ses utilisateurs, si les engagements sont tenus dans la durée. Ceux qui continuent d'y accéder depuis la France, alors que la plateforme n'est plus censée les accueillir depuis mars 2026, prennent un risque de plus.
Personnellement, l'épisode ne m'apprend rien de nouveau : une plateforme, aussi grosse et sérieuse soit-elle, reste un intermédiaire, et la seule façon de ne dépendre que de votre propre sécurité est de garder vos clés.
Vous avez des fonds sur une plateforme touchée par un piratage, ou des questions sur la façon de sécuriser vos cryptos ? Posez-les en commentaire, j'y réponds.
Il n'y a pas encore de commentaires. Soyez le premier !

Politique de cookies
Ce site utilise les cookies pour son bon fonctionnement.