Fuite Keystone : adresses clients exposées
Samedi 24 octobre, 19h59 heure de Paris, Keystone publie sur X un message qui commence par « We owe you an apology ». Le fabricant du portefeuille matériel à QR codes reconnaît qu'un tiers a récupéré, via sa boutique en ligne, les noms, coordonnées, adresses de livraison et détails de commande de ses clients. Les clés privées et les phrases de récupération ne sont pas concernées, et l'entreprise ne fait état d'aucun vol de fonds.
Le problème est ailleurs. La fuite associe une adresse postale à une information simple : cette personne a acheté de quoi protéger des cryptos. En France, où les séquestrations liées aux cryptomonnaies se comptent par dizaines depuis janvier, c'est exactement le type de liste qu'on ne veut pas voir circuler. Et plusieurs clients affirment que leurs données n'auraient plus dû exister, Keystone ayant promis de les effacer au bout de 180 jours.
Ce que Keystone a confirmé
Le déroulé tient en trois dates, toutes tirées du message officiel de Keystone :
| Date | Événement |
|---|---|
| 20 octobre | Keystone détecte un accès non autorisé à son site officiel |
| 23 octobre | Après examen de l'activité de l'API avec Shopify, son prestataire de boutique en ligne, Keystone confirme qu'un tiers a obtenu des données de livraison |
| 24 octobre, 19h59 | Annonce publique sur X ; e-mails envoyés aux clients concernés, rapport détaillé promis « dans les prochains jours » |
L'accès a été bloqué et la faille corrigée, selon l'entreprise. Ce qui a fuité et ce qui n'a pas fuité, d'après sa déclaration :
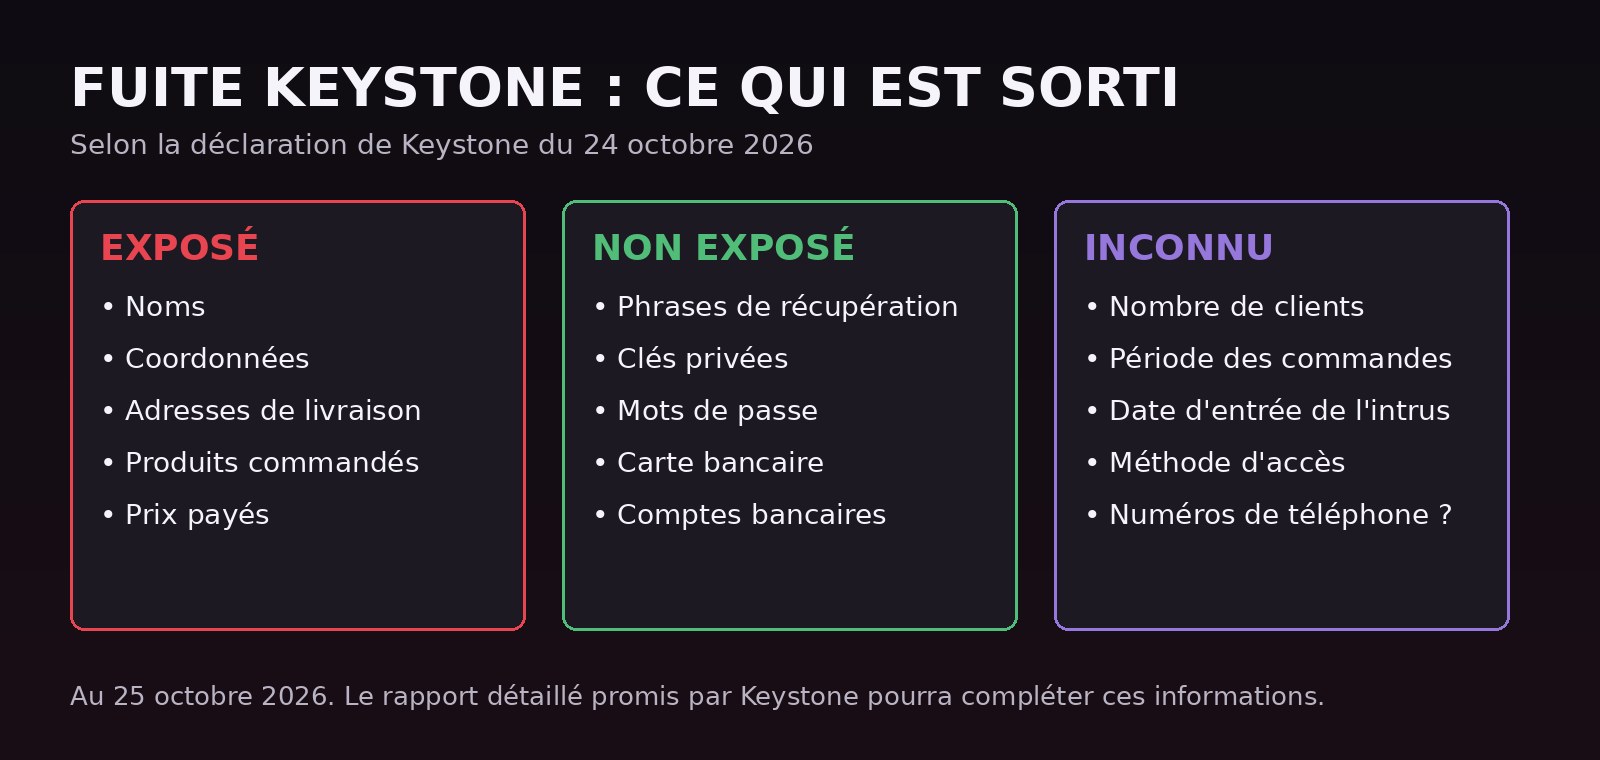
Les « coordonnées » restent floues : Keystone ne précise pas si les numéros de téléphone en font partie. Le site Coin Edition l'affirme, la déclaration officielle ne le dit pas. Personne ne sait non plus, au 25 octobre, combien de clients sont touchés, depuis quand l'intrus était dans le système ni comment il est entré. L'API, l'interface qui permet à des applications connectées de lire les commandes d'une boutique Shopify, est au centre de l'enquête : une clé d'accès volée ou une application tierce trop gourmande en droits sont des pistes avancées par des analystes, pas des faits établis.
La promesse des 180 jours
C'est le point qui fâche depuis l'annonce. Le 5 janvier 2026, Keystone écrivait sur X : « 180 jours après votre commande, vos données de livraison sont définitivement supprimées ». Sa page « Privacy Promise » dit la même chose, rapporte The Block. Or des clients affirment avoir reçu l'e-mail de notification pour des commandes bien plus anciennes : l'un dit avoir acheté son appareil il y a plus de deux ans, un autre compte 214 jours entre sa dernière commande et l'intrusion.
Il y a une nuance. La politique de confidentialité de Keystone, dont la dernière mise à jour date de mai 2021, formule la règle autrement : l'effacement viserait les clients qui n'ont pas commandé depuis 180 jours, et non chaque commande au bout de 180 jours. Un client fidèle pourrait donc voir ses anciennes adresses conservées. Une page d'aide précise en outre que la ville et le pays sont gardés, et que la suppression finale dépend de Shopify. Sur X, l'entreprise dit avoir ouvert une enquête « urgente » sur ce point, sans répondre publiquement à la question de fond au 25 octobre.
Ce flou compte pour vous. Si vous avez commandé chez Keystone en 2023 ou en 2024 et que vous pensiez vos données effacées, vous ne pouvez pas l'exclure. La seule façon de le savoir est de regarder si vous avez reçu l'e-mail, et d'exercer votre droit d'accès (voir plus bas).
Pourquoi une adresse vaut plus qu'un e-mail
Une fuite d'e-mails produit surtout du phishing. Une fuite d'adresses postales de détenteurs de cryptos ouvre la porte à autre chose. En janvier 2026, le service fiscal Waltio avait perdu les e-mails et les soldes agrégés de ses utilisateurs, mais l'entreprise indiquait ne détenir aucune adresse postale. Keystone, lui, en avait forcément : il expédie des colis.
Le contexte français rend la question très concrète. Le ministre de l'Intérieur Laurent Nuñez a recensé 77 enlèvements, extorsions ou tentatives liés aux cryptos au premier semestre 2026, contre 45 sur toute l'année 2025, selon ses propos rapportés fin juin par BFM Business et Cointelegraph. Dans la nuit du 21 au 22 octobre encore, vers 3 heures, trois hommes cagoulés ont ligoté un couple de sexagénaires à Mont-de-Marsan pour réclamer des cryptomonnaies, avant de repartir avec un ordinateur portable et un téléphone. Leur fils, qui travaille dans le secteur, a été placé sous protection policière, selon Sud Ouest relayé par le Journal du Coin. Rien ne relie cette agression à Keystone, dont la fuite n'a été annoncée que deux jours plus tard. Elle montre en revanche ce que des criminels font d'une adresse associée aux cryptos.
La spécialiste de la sécurité Taylor Monahan a d'ailleurs mis en garde contre ce risque de « wrench attacks » (attaques à la clé à molette, c'est-à-dire par la contrainte physique) dès l'annonce, rapporte crypto.news, qui précise qu'aucune agression liée à cette fuite n'a été signalée.
Les arnaques à prévoir
Keystone a listé lui-même les prétextes qu'il redoute : faux remboursements, appareils de remplacement, aide pour une commande ou une adresse de livraison, par téléphone, SMS, e-mail ou courrier. Les données volées permettent de les rendre très crédibles, puisqu'un escroc peut citer votre nom, votre adresse et le modèle acheté au bon prix.
Un scénario circule déjà. La veille de la confirmation officielle, un utilisateur de X a raconté avoir reçu un appel d'un numéro usurpant celui de la police de Montréal, avec des détails correspondant à une commande Keystone de 2024. Le faux policier est un grand classique : il annonce que vos fonds sont « en danger » et vous presse de les déplacer vers un portefeuille « sécurisé ». Aucune police ne vous demandera jamais de transférer vos cryptos ni de lui lire vos mots. Raccrochez et rappelez vous-même le commissariat (en France, le 17).
Le colis piégé est l'autre menace. Keystone le formule en une phrase : ne saisissez jamais votre phrase de récupération dans un appareil que vous n'avez pas commandé. Un portefeuille reçu « en remplacement », même dans un emballage parfait, peut être conçu pour transmettre ce qu'on y tape. Les clients de Ledger reçoivent de faux courriers depuis la fuite de 2020, comme je le rappelais dans l'article sur l'affaire CryptoBilis.
Client Keystone : que faire maintenant
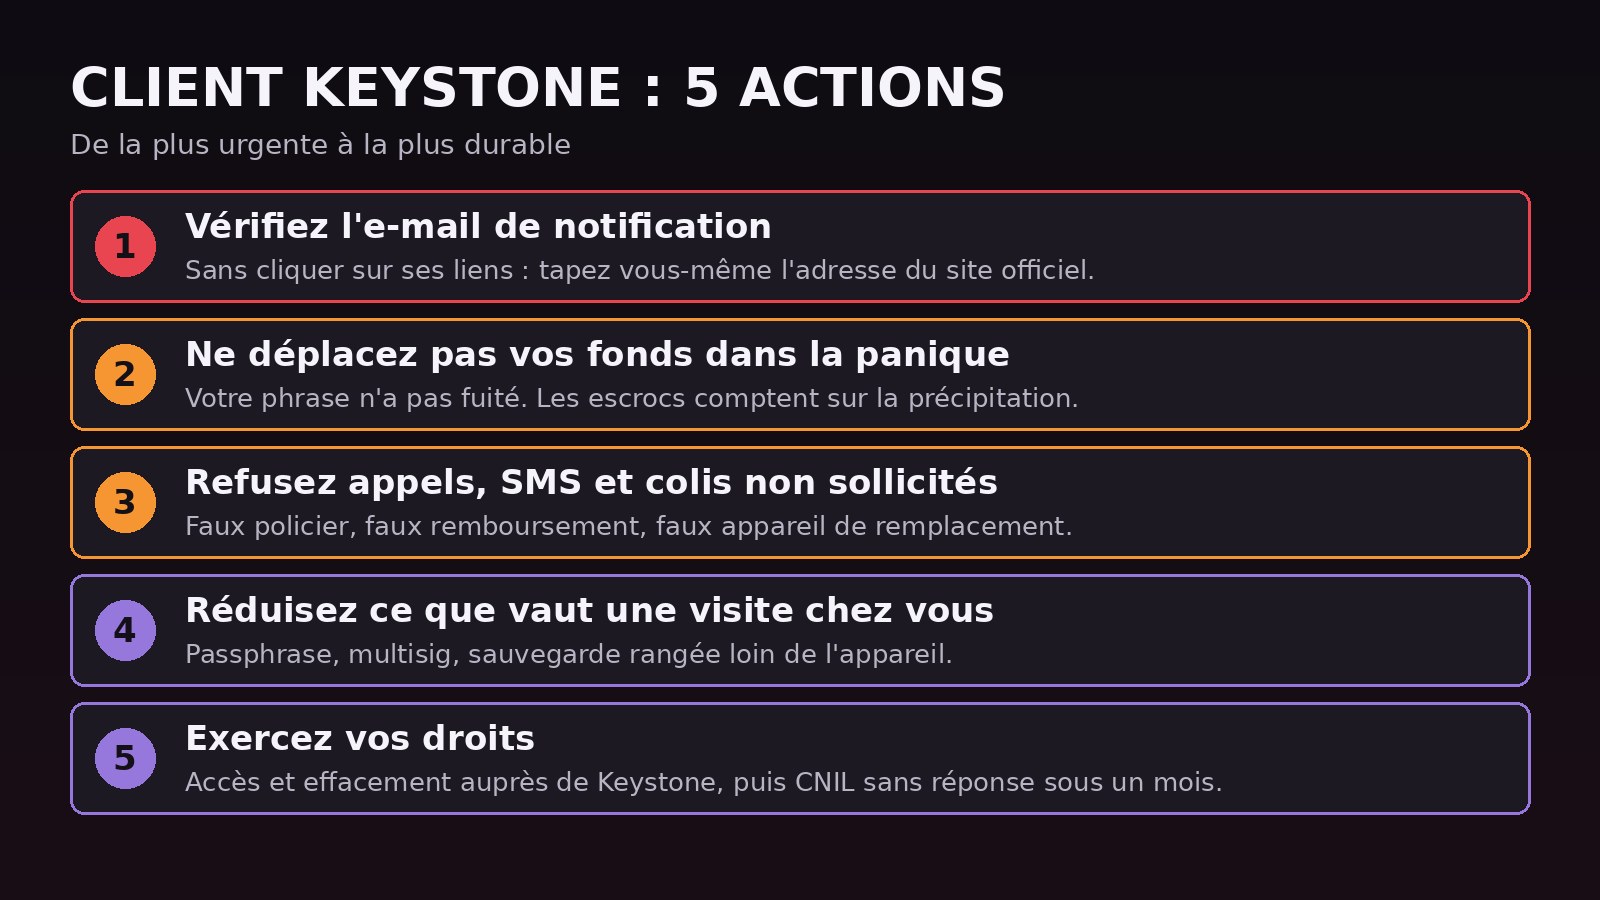
Vérifiez si vous êtes concerné. Cherchez dans votre boîte de réception un message de Keystone daté du 24 octobre ou après. Ne cliquez sur aucun lien qu'il contient : un faux « e-mail de notification » est le premier piège qu'on peut attendre. Pour tout échange, tapez vous-même l'adresse du site officiel et écrivez au support depuis là.
Ne déplacez pas vos fonds sous le coup de la panique. Votre phrase de récupération n'a pas fuité : elle reste dans un appareil « air-gapped », qui signe par QR codes et n'a jamais eu de lien avec la boutique en ligne. Changer de portefeuille n'a de sens que si vous l'avez déjà tapée ailleurs que sur l'appareil, ou si quelqu'un d'autre l'a vue. Les escrocs comptent justement sur la précipitation pour vous faire « migrer » vers une adresse qu'ils contrôlent.
Réduisez ce que vaut une visite chez vous. C'est la mesure la plus utile face au risque physique, et elle vaut pour tout détenteur de cryptos. Une passphrase (le « 25e mot ») crée un portefeuille séparé, invisible sans elle : vous pouvez laisser une petite somme sur le portefeuille de base et garder l'essentiel derrière la passphrase. Pour les gros montants, un multisig réparti sur plusieurs appareils et plusieurs lieux empêche qu'une seule personne contrainte puisse tout envoyer. Et la sauvegarde de votre phrase n'a rien à faire dans le même tiroir que l'appareil. Si ces notions sont floues, mon guide pour comprendre les portefeuilles froids reprend les bases.
Pour vos prochaines commandes, livrez ailleurs. Un point relais, une consigne ou votre lieu de travail évitent que votre domicile figure dans la base d'un fabricant de portefeuilles. Supprimez aussi les comptes clients dont vous ne vous servez plus.
Exercez vos droits. Vous pouvez demander à Keystone quelles données il détient sur vous, depuis quand et à qui elles ont été transmises : c'est le droit d'accès. L'organisme doit répondre dans un délai d'un mois, prolongeable à trois mois pour une demande complexe. Profitez-en pour réclamer l'effacement de ce qui n'est plus nécessaire. Sans réponse dans le délai, vous pouvez saisir la CNIL avec la copie de votre demande. Au vu de la promesse des 180 jours, la question de la durée de conservation est légitime.
Un problème de boutiques, pas de portefeuilles
Keystone n'est pas un cas isolé cette année. Selon le décompte de The Block, des incidents de 2026 ont touché les données clients de Trezor, via son prestataire logistique ShipMonk (environ 14 000 clients américains, puis 67 000 de plus), et de SafePal (environ 40 000 clients). S'y ajoutent les appareils Ledger trafiqués chez le revendeur CryptoBilis et la fausse alerte qui a vidé des portefeuilles chez NGRAVE la semaine dernière. À chaque fois, l'appareil tient ; c'est la boutique, le logisticien ou une application autour qui cède.
Pour l'acheteur, la leçon est pratique : le choix d'un portefeuille se fait aussi sur ce que le fabricant garde de vous. Un vendeur qui conserve vos adresses des années après la livraison crée un risque que la meilleure puce sécurisée ne compense pas. C'est un critère à regarder avant de choisir dans mon comparatif des cold wallets.
Mon avis
Sur les faits, Keystone a été plus clair que bien des fabricants avant lui : quatre jours entre la détection et l'annonce, une liste nette de ce qui est sorti et des arnaques à prévoir. Mais la question des 180 jours n'est pas un détail : si des adresses censées avoir disparu étaient encore là, la fuite est plus large qu'elle n'aurait dû l'être, et la réponse doit venir dans le rapport promis, avec un nombre de clients touchés et la période couverte.
En attendant, je ne vois aucune raison technique de jeter un Keystone 3 Pro. Je vois en revanche toutes les raisons de traiter son adresse postale comme une information sensible, au même titre que son solde.
Questions fréquentes
Rien ne l'indique publiquement au 25 octobre : aucune mise en vente ni publication de la base n'a été signalée, et Keystone n'a pas dit si l'auteur était identifié. Le précédent Ledger invite à la prudence : sa base clients piratée en 2020 a fini publiée en décembre de la même année, avec environ 272 000 fiches selon crypto.news, alors que Ledger parlait au départ d'environ 9 500 clients aux données détaillées.
Rien ne le garantit. Des clients disent avoir été prévenus pour des commandes de plus de deux ans, et la politique de confidentialité de Keystone n'efface les données que des clients sans commande depuis 180 jours. L'e-mail de notification et une demande d'accès à vos données sont les seuls moyens d'en avoir le cœur net.
Ne l'allumez pas pour y saisir votre phrase de récupération. Gardez le colis et le courrier qui l'accompagne, signalez-le au support de Keystone en passant par le site officiel tapé à la main, et déposez plainte si l'envoi se présente comme venant du fabricant. Keystone cite justement les faux appareils de remplacement parmi les arnaques à prévoir.
Oui, si vous résidez en France. La démarche la plus efficace consiste d'abord à écrire à Keystone pour connaître les données qu'il conserve et en demander l'effacement. Sans réponse sous un mois, ou en cas de réponse insatisfaisante, la plainte en ligne sur le site de la CNIL est possible, avec la copie de votre demande.
Vous avez reçu un appel, un SMS ou un colis bizarre qui cite votre commande Keystone ? Décrivez-le en commentaire (sans adresse ni phrase de récupération), cela aidera les autres lecteurs.
Attention, cet article n'est pas un conseil en investissement mais un article à but pédagogique !
Il n'y a pas encore de commentaires. Soyez le premier !

Politique de cookies
Ce site utilise les cookies pour son bon fonctionnement.