NGRAVE : 2,56 M$ volés par une fausse alerte
Samedi 17 octobre, 23h30 heure de Paris. Les utilisateurs de LIQUID, l'application mobile qui accompagne le portefeuille matériel belge NGRAVE ZERO, reçoivent une notification : leur portefeuille aurait été synchronisé sur un nouvel appareil, un Pixel 9, à Moscou. Le message arrive par le canal officiel de l'application et s'affiche aussi en bannière à l'intérieur. Six minutes plus tard, un premier portefeuille est vidé. Au petit matin, NGRAVE a retracé au moins 2,56 millions de dollars volés sur environ 70 adresses.
Le ZERO, lui, n'a pas été piraté. Les victimes ont tapé leur phrase de récupération sur un faux site, et c'est tout ce dont les attaquants avaient besoin. L'affaire mérite pourtant qu'on s'y arrête, y compris si vous n'avez jamais touché à un NGRAVE : le piège est passé par une application légitime, et la parade qu'on enseigne d'habitude (« ne cliquez pas sur les liens reçus par e-mail ») ne suffisait pas.
Ce qui s'est passé le 17 octobre
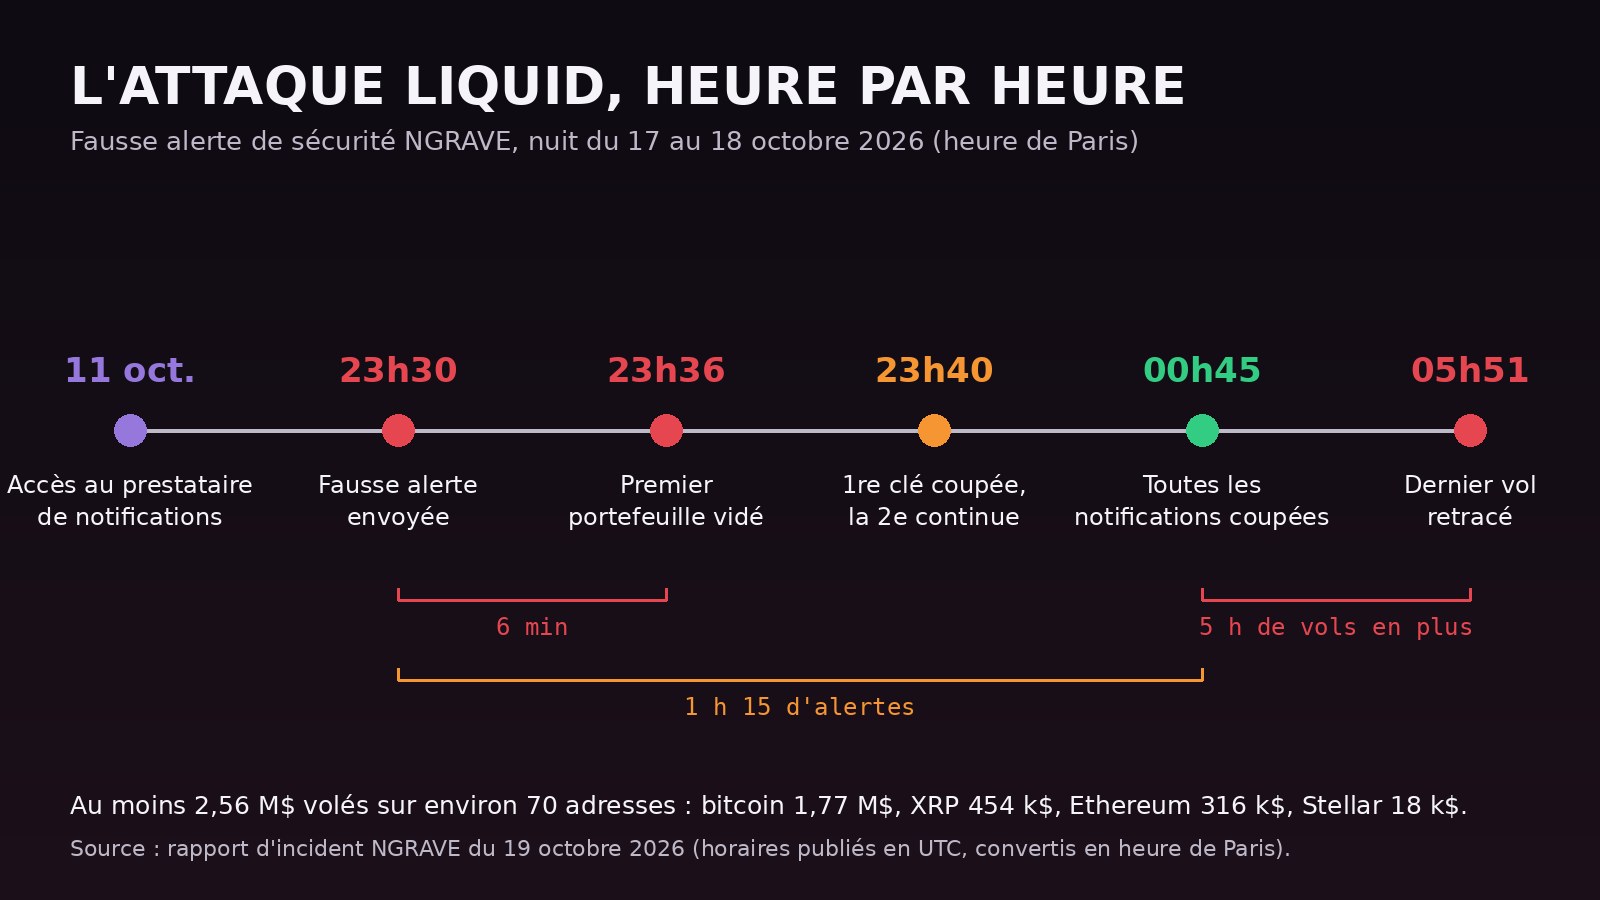
NGRAVE, société basée à Wavre, en Belgique, a publié le 19 octobre un rapport d'incident d'une transparence assez rare dans le secteur. Voici le déroulé, converti en heure de Paris (UTC+2) :
| Heure (Paris) | Événement |
|---|---|
| 11 octobre | Première trace d'utilisation, par l'attaquant, de l'accès au prestataire de notifications |
| 17 oct., 23h30 | Envoi de la fausse alerte de sécurité aux utilisateurs de LIQUID |
| 23h31 | L'équipe NGRAVE, qui a reçu l'alerte elle aussi, la repère et commence à couper |
| 23h36 | Premier portefeuille vidé |
| 23h40 | Première clé d'accès révoquée ; les alertes continuent via une seconde clé |
| 18 oct., 00h30 / 00h40 | Avertissement publié sur X, puis e-mail aux clients |
| 00h45 | Toutes les notifications sont coupées |
| 05h51 | Dernier vol retracé |
| 11h37 | Toutes les clés utilisées par les systèmes de production sont remplacées |
Source : rapport d'incident NGRAVE du 19 octobre 2026 (horaires publiés en UTC).
Deux chiffres résument le problème. NGRAVE a repéré l'alerte en une minute, mais il a fallu 1 heure 15 pour faire taire tous les canaux d'envoi. Et les vols ont continué cinq heures de plus, parce que les phrases déjà saisies sur le faux site restaient exploitables : couper les notifications n'y changeait plus rien.
Pourquoi l'alerte avait l'air vraie
Une application mobile n'envoie pas ses notifications elle-même. Elle passe par un prestataire spécialisé, qui détient la liste des téléphones et pousse les messages à la demande. L'attaquant a obtenu une clé d'accès à ce service (NGRAVE explique qu'elle a fuité dans un message d'erreur d'un serveur d'envoi, selon le résumé publié par PANews), puis s'en est servi pour récupérer une seconde clé, beaucoup plus puissante. Avec elle, il pouvait écrire à tous les utilisateurs de LIQUID et consulter une partie des statistiques de l'application.
Le message est donc parti du même tuyau que les vraies alertes. Rien dans la notification ne permettait de la distinguer d'un message authentique. Le texte, lui, cochait toutes les cases de l'ingénierie sociale : un appareil inconnu, une ville qui inquiète, une heure précise, et l'injonction de vérifier « maintenant ». NGRAVE le dit sans détour dans son rapport : si vous avez touché la notification, vous n'avez rien fait de mal.
Le piège, écran par écran
La notification ouvrait une copie du site de NGRAVE. Premier écran : « Était-ce vous ? », avec un compte à rebours et un bouton pour refuser. C'est là que le scénario est malin. La victime, qui n'a évidemment rien synchronisé à Moscou, appuie sur « Refuser ». Elle croit bloquer l'intrus. L'écran suivant lui demande alors sa phrase de récupération de 24 mots ou sa Perfect Key, présentée comme l'étape qui va bloquer l'appareil suspect.
La Perfect Key, c'est la sauvegarde propre à NGRAVE : une clé secrète de 64 caractères hexadécimaux générée par le ZERO, que l'on peut graver sur les plaques d'acier GRAPHENE. Elle donne le même pouvoir que la phrase de 24 mots. Dès qu'une des deux était saisie, des scripts automatiques recréaient le portefeuille et le vidaient en quelques minutes.
Le rapport de NGRAVE ajoute deux détails qui comptent. D'abord, un portefeuille est à considérer comme compromis même si le site a répondu que la phrase était fausse, ou si vous n'en avez tapé qu'une partie : le faux site enregistre tout ce qui est saisi. Ensuite, certains utilisateurs ont ajouté sur leur écran d'accueil une application web baptisée « NGRAVE Security Center ». Elle n'a rien d'officiel et doit être supprimée.
Où sont partis les 2,56 millions
| Réseau | Montant volé (cours du 17/10) | Destination selon NGRAVE |
|---|---|---|
| Bitcoin | 1,77 M$ | Regroupé sur une adresse puis réparti sur 12 nouvelles adresses |
| XRP | 454 000 $ | 54 dépôts sur la plateforme ChangeNOW en quelques heures (gel demandé) |
| Ethereum et jetons | 316 000 $ | Jetons vendus contre 130,47 ETH, envoyés vers d'autres blockchains via LI.FI |
| Stellar | 18 000 $ | Adresse de dépôt d'une plateforme encore non identifiée |
Le bitcoin représente donc près de 70 % du butin. NGRAVE présente ce total comme un minimum, d'autres réseaux étant encore en cours d'analyse. Le traçage indépendant de Bitquery, relayé par Blockfence le 21 octobre, arrive à environ 2,65 millions de dollars sur 84 portefeuilles et six réseaux (avec Solana et Dogecoin), tout en prévenant que certaines adresses ont pu être touchées par d'autres campagnes du même attaquant.
Toujours selon Bitquery, environ 2,16 millions de dollars ont fini sur 39 comptes Hyperliquid tout juste créés, qui ont acheté près de 3 593 jetons XMR1, un actif qui suit le cours du Monero. Au 19 octobre au matin, ces positions n'avaient été ni vendues ni retirées. Le choix n'a rien d'anodin : le Monero est conçu pour masquer les montants et les adresses, ce qui en fait la destination classique des fonds volés.
Les chances de récupération dépendent surtout des plateformes. NGRAVE transmet toutes les adresses aux forces de l'ordre et demande des gels, mais rappelle qu'une plateforme ne bloque en général des fonds que sur la base d'une plainte. D'où l'insistance sur le dépôt de plainte pour chaque victime.
Vous utilisez NGRAVE : que faire selon votre cas
Vous avez tapé votre phrase ou votre Perfect Key sur le site, même partiellement. Le portefeuille est perdu, sur tous les réseaux, même s'il semble intact. Créez un nouveau portefeuille avec une nouvelle phrase (le ZERO peut en générer un), transférez ce qui reste, réseau par réseau, et n'envoyez plus jamais rien vers les anciennes adresses. Écrivez ensuite à support@ngrave.io : vous recevrez un numéro de dossier commençant par OSH et un interlocuteur dédié. Joignez vos adresses, les identifiants des transactions de vol et l'heure approximative de la saisie, jamais votre ancienne ni votre nouvelle phrase. Portez plainte (en France, au commissariat, à la gendarmerie ou en ligne sur THESEE pour les escroqueries en ligne) et transmettez la référence à NGRAVE.
Vous avez seulement ouvert la page ou appuyé sur ses boutons. Vos fonds sont en sécurité : le site ne pouvait voler que ce qui y était tapé. Supprimez l'application « NGRAVE Security Center » si vous l'avez installée.
Vous n'avez jamais vu l'alerte. Vous n'êtes pas concerné par les vols. Lisez quand même la section suivante si vous avez ouvert LIQUID ces derniers temps.
Le risque qui reste : un phishing ciblé
La seconde clé donnait accès à plus que l'envoi de messages. L'attaquant a copié le 17 octobre la liste des téléphones abonnés aux notifications : modèle et système, version de LIQUID, langue, pays, fuseau horaire, données d'usage, et peut-être adresse IP et localisation approximative. Il pouvait aussi lire l'historique des swaps effectués dans LIQUID (adresses, montants, dates) et, pour un petit nombre de clients, l'e-mail et le numéro de commande liés à une demande de suppression de données. NGRAVE vérifie encore ce qui a été copié et a signalé la fuite à l'Autorité de protection des données belge.
Les noms et adresses postales sont stockés ailleurs et n'ont pas été atteints. Mais relier des adresses crypto et des montants à une IP et à une ville suffit pour monter des arnaques ciblées. Les utilisateurs de Ledger en savent quelque chose : depuis la fuite de 2020, ils reçoivent de faux courriers et e-mails de « mise à jour de sécurité ». Attendez-vous à des messages qui citent l'incident, proposent un « remboursement » ou une « vérification ». NGRAVE ne vous demandera jamais votre phrase, votre Perfect Key ni un paiement, et toute offre de récupérer vos cryptos contre des frais est une arnaque, même quand elle prétend travailler avec NGRAVE.
Reconnaître une fausse alerte, quelle que soit la marque
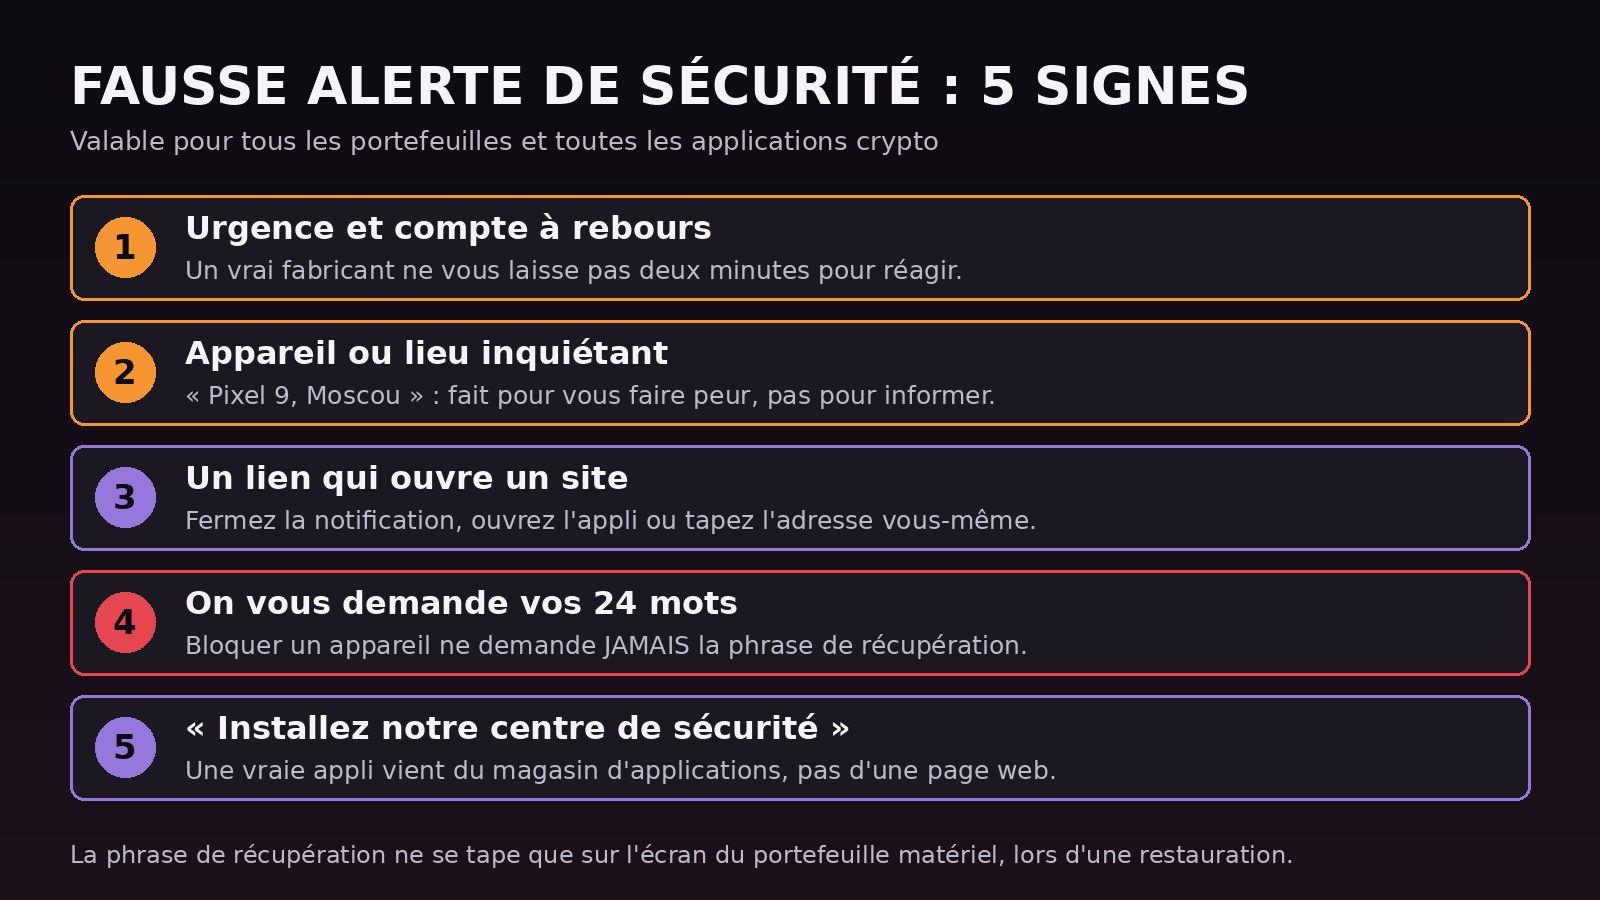
Le scénario NGRAVE va resservir, avec d'autres applications. Quelques réflexes permettent de le désamorcer sans connaissance technique.
Bloquer un appareil ne demande jamais votre phrase de récupération. C'est la règle la plus utile à retenir de cette affaire. Votre phrase sert à une seule chose : recréer votre portefeuille. Une procédure qui prétend « protéger » votre compte en vous la demandant fait exactement l'inverse. Sur un portefeuille matériel, elle ne se tape que sur l'appareil lui-même, lors d'une restauration.
La notification n'est pas une preuve d'authenticité. Une alerte peut venir de la bonne application et être fausse. Au lieu de toucher le message, fermez-le, ouvrez l'application vous-même et cherchez l'information dans ses réglages, ou allez sur le site officiel en tapant l'adresse.
Le compte à rebours est un signal d'alarme, pas un argument. Aucun fabricant sérieux ne vous laisse deux minutes pour réagir à un incident de sécurité. Le délai sert à vous empêcher de réfléchir ou de demander conseil.
« Installez notre centre de sécurité » ne vient pas du fabricant. Une application légitime se télécharge dans le magasin d'applications de votre téléphone, pas depuis une page web qui vous propose de l'ajouter à l'écran d'accueil.
Une application compagnon ne protège pas mieux que vous. La plupart des portefeuilles matériels fonctionnent avec une appli mobile ou de bureau. Elle affiche vos soldes, prépare les transactions, et devient donc un canal de communication qu'un attaquant peut viser. Je détaille d'autres techniques courantes dans mon guide pour éviter les scams en cryptomonnaie.
Ce que NGRAVE change
La société a remplacé toutes ses clés de production le 18 octobre et annonce une série de mesures, en cours de déploiement. La plus importante pour l'utilisateur : LIQUID n'ouvrira plus que des liens vers les sites officiels de NGRAVE. Une notification, une bannière ou un message dans l'appli ne pourra plus renvoyer vers une copie du site. S'y ajoutent une clé de notification limitée à l'envoi, un accès réservé aux serveurs de NGRAVE avec double authentification, une double validation humaine de chaque message, des alertes en cas d'usage anormal ou d'export massif, des clés renouvelées au moins tous les 90 jours, un interrupteur unique pour couper tous les canaux, et une réflexion sur l'utilité de conserver l'historique des swaps.
Le nouveau PDG, arrivé il y a quelques mois, signe une lettre qui tranche avec la communication habituelle des entreprises piratées : la société a « absolument et totalement échoué » dans son premier devoir, la sécurité, et il juge que la refonte qu'il avait lancée n'a pas été terminée à temps. Le rapport, mis à jour pour la dernière fois le 19 octobre, ne dit en revanche rien d'une indemnisation des victimes.
Mon avis
Ce piratage ne remet pas en cause le ZERO, que je classe toujours parmi les modèles haut de gamme de mon comparatif des cold wallets. Il montre qu'un portefeuille matériel protège vos clés, pas votre jugement. Les clés n'ont jamais quitté l'appareil ; ce sont des gens qui les ont recopiées sur une page web, parce que tout autour d'eux leur disait que c'était le bon geste.
La faute est réelle côté NGRAVE : une clé de notification capable de lire des données d'usage et d'écrire à tous les clients, sans double validation ni restriction des liens, c'est une porte que l'entreprise aurait dû fermer depuis longtemps. Le parallèle avec l'affaire CryptoBilis chez Ledger, deux semaines plus tôt, est frappant : dans les deux cas, l'appareil tient, et c'est un maillon autour de lui (un revendeur, un prestataire) qui cède. Si vous voulez revoir la logique de la phrase de récupération et de ce qu'elle protège, mon article pour comprendre les portefeuilles froids reprend les bases.
Questions fréquentes
Non. Selon NGRAVE, ni le code de l'application LIQUID ni les secrets stockés sur le ZERO n'ont été atteints. L'attaquant a détourné le prestataire qui envoie les notifications de LIQUID et n'a pu vider que les portefeuilles dont la phrase de récupération ou la Perfect Key avait été tapée sur le faux site.
Le rapport de NGRAVE (dernière mise à jour le 19 octobre 2026) n'annonce aucune indemnisation. NGRAVE suit chaque dossier individuellement et demande aux plateformes et aux ponts de geler les fonds, ce qui pourrait permettre des restitutions partielles. Un dépôt de plainte est presque toujours nécessaire pour qu'une plateforme accepte de bloquer des fonds.
L'appareil n'a pas été compromis selon NGRAVE, mais le portefeuille qu'il contenait l'est. Il faut générer un nouveau portefeuille avec une nouvelle phrase de récupération, puis y transférer ce qui reste sur chaque réseau. Restaurer l'ancienne phrase sur l'appareil ne sert à rien : l'attaquant la connaît.
Ce n'est pas indispensable si vous appliquez une règle simple : ne jamais agir depuis une notification de sécurité, mais ouvrir l'application ou le site officiel vous-même pour vérifier. Si vous savez que vous n'aurez pas ce réflexe sous la pression, les couper dans les réglages du téléphone ne fait rien perdre d'important.
Vous utilisez LIQUID et un message suspect vous parvient ces jours-ci ? Décrivez-le en commentaire (sans jamais y mettre d'adresse ni de phrase), je vous dirai ce que j'en pense.
Attention, cet article n'est pas un conseil en investissement mais un article à but pédagogique !
Il n'y a pas encore de commentaires. Soyez le premier !

Politique de cookies
Ce site utilise les cookies pour son bon fonctionnement.