Sécuriser son compte crypto : 2FA et retraits
En mai 2025, Coinbase a révélé que des escrocs avaient payé des agents de son support client, installés hors des États-Unis, pour copier les fiches de 69 461 clients : nom, adresse, téléphone, e-mail, solde et historique. Aucun mot de passe ni code de double authentification ne figurait dans le lot. Les fraudeurs s'en sont servis autrement : ils appelaient les clients en se faisant passer pour Coinbase et les poussaient à déplacer leurs fonds vers un portefeuille « sécurisé ». Coinbase a chiffré le coût de l'affaire entre 180 et 400 millions de dollars, remboursements compris.
Les coffres de Coinbase n'ont pas été touchés : l'attaque visait les clients, au téléphone. Kraken l'écrit dans son aide : aucune sécurité côté plateforme ne compense une sécurité personnelle faible. En France, l'hameçonnage a représenté un tiers des demandes d'assistance reçues par Cybermalveillance.gouv.fr en 2025, tous publics confondus.
Ce guide détaille les réglages de Kraken, la plateforme que nous recommandons, dans l'ordre où il faut les activer. Les principes valent ailleurs, mais les noms des options et leurs limites changent d'une plateforme à l'autre.
Comment un compte de plateforme se fait vider
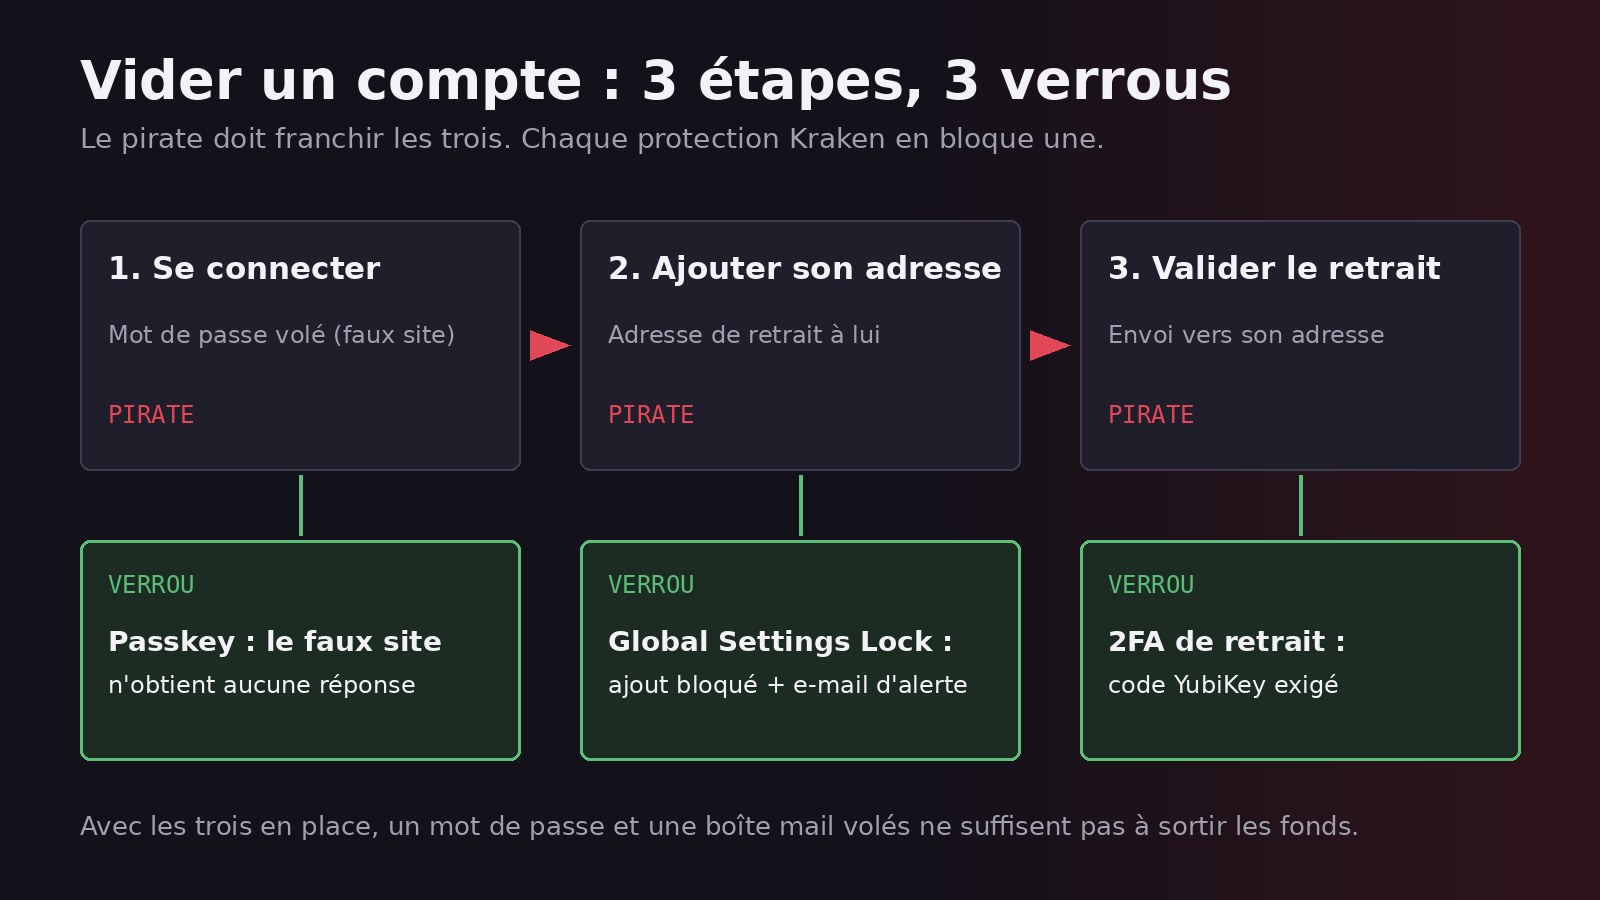
Pour sortir vos cryptos, un pirate doit franchir trois étapes : se connecter, ajouter une adresse de retrait à lui, puis valider le retrait. Chaque protection sérieuse bloque l'une de ces étapes. Voici les quatre façons d'y arriver que les pages d'aide de Kraken et le rapport 2025 de Cybermalveillance.gouv.fr décrivent :
| Attaque | Ce que le pirate obtient | Ce qui l'arrête |
|---|---|---|
| Faux site de connexion (lien dans un e-mail, un SMS ou une publicité) | Mot de passe, et parfois le code de double authentification saisi en direct | Une passkey ou une clé de sécurité, qui ne répondent qu'au vrai site |
| Boîte mail piratée | Réinitialisation du mot de passe, validation des liens envoyés par la plateforme | Master Key, adresse e-mail dédiée protégée par passkey |
| Vol du numéro de téléphone (SIM swap) | Les codes reçus par SMS, puis l'accès à la boîte mail si elle se récupère par SMS | Aucun SMS dans la chaîne de sécurité, code PIN chez l'opérateur |
| Faux conseiller au téléphone ou logiciel de prise en main à distance | Vous faites vous-même le retrait ou l'installation | Savoir ce que la plateforme ne demande jamais |
En 2025, certains faux sites bancaires demandaient aux victimes leur numéro de téléphone et leur code RIO, l'identifiant qui sert à changer d'opérateur, pour s'approprier la ligne. Cybermalveillance.gouv.fr signale aussi des sites d'hameçonnage capables d'intercepter le code de double authentification au moment où la victime le tape, pour ouvrir aussitôt une session chez le pirate. Un code à six chiffres ne protège donc pas d'un faux site, contrairement à une passkey.
Mot de passe et adresse e-mail : la base
Kraken impose 12 caractères au minimum et en conseille au moins 15, avec un mot de passe qui ne sert nulle part ailleurs. Le plus simple est de le laisser générer par un gestionnaire de mots de passe (Kraken cite KeePassXC).
L'adresse e-mail compte autant que le mot de passe. Celui qui contrôle votre boîte peut demander votre identifiant, réinitialiser votre mot de passe et cliquer sur les liens de confirmation. Kraken recommande une adresse réservée au compte crypto, protégée par une passkey, et sans numéro de téléphone de secours : beaucoup de messageries permettent de récupérer le compte par SMS, ce qui ouvre la porte au vol de numéro. Chez votre opérateur, posez un code PIN sur la carte SIM et un code sur votre espace client pour compliquer un transfert de ligne.
Double authentification : quelle méthode choisir
Kraken propose trois familles de méthodes, sans le SMS, et recommande les passkeys avant toutes les autres :
| Méthode | Résiste à un faux site | Point faible | Utilisable chez Kraken pour |
|---|---|---|---|
| Passkey sur le téléphone ou l'ordinateur | Oui | Perte ou vol de l'appareil | Connexion, Master Key |
| Clé de sécurité FIDO2 (YubiKey, Ledger, Trezor…) | Oui | Perte de la clé, coût | Connexion, Master Key ; retraits avec une YubiKey (Yubico OTP) |
| Application d'authentification (codes à 6 chiffres) | Non | Code saisi sur un faux site, synchronisation dans le cloud | Connexion, Master Key, retraits, trading |
| SMS | Non | Vol du numéro | Absent des méthodes de 2FA de Kraken |
Une passkey repose sur la norme FIDO2. À l'inscription, votre appareil ou votre clé crée une paire de clés : la partie privée reste chez vous, Kraken ne garde que la partie publique. À chaque connexion, Kraken envoie un défi auquel seule votre clé sait répondre, et uniquement pour le vrai domaine. Un site qui imite Kraken n'obtient aucune réponse, et il n'existe aucun code à recopier ni à donner.
Si vous gardez une application d'authentification, coupez sa sauvegarde dans le cloud. Kraken le demande explicitement pour Google Authenticator : quiconque entre dans votre compte Google, Apple ou Microsoft récupère alors tous vos codes. Dans Google Authenticator, touchez votre photo de profil puis « Utiliser sans compte ». Notez aussi le code de secours fourni à l'activation, hors ligne : celui qui le trouve peut installer votre 2FA sur son propre téléphone.
Les réglages Kraken, dans le bon ordre
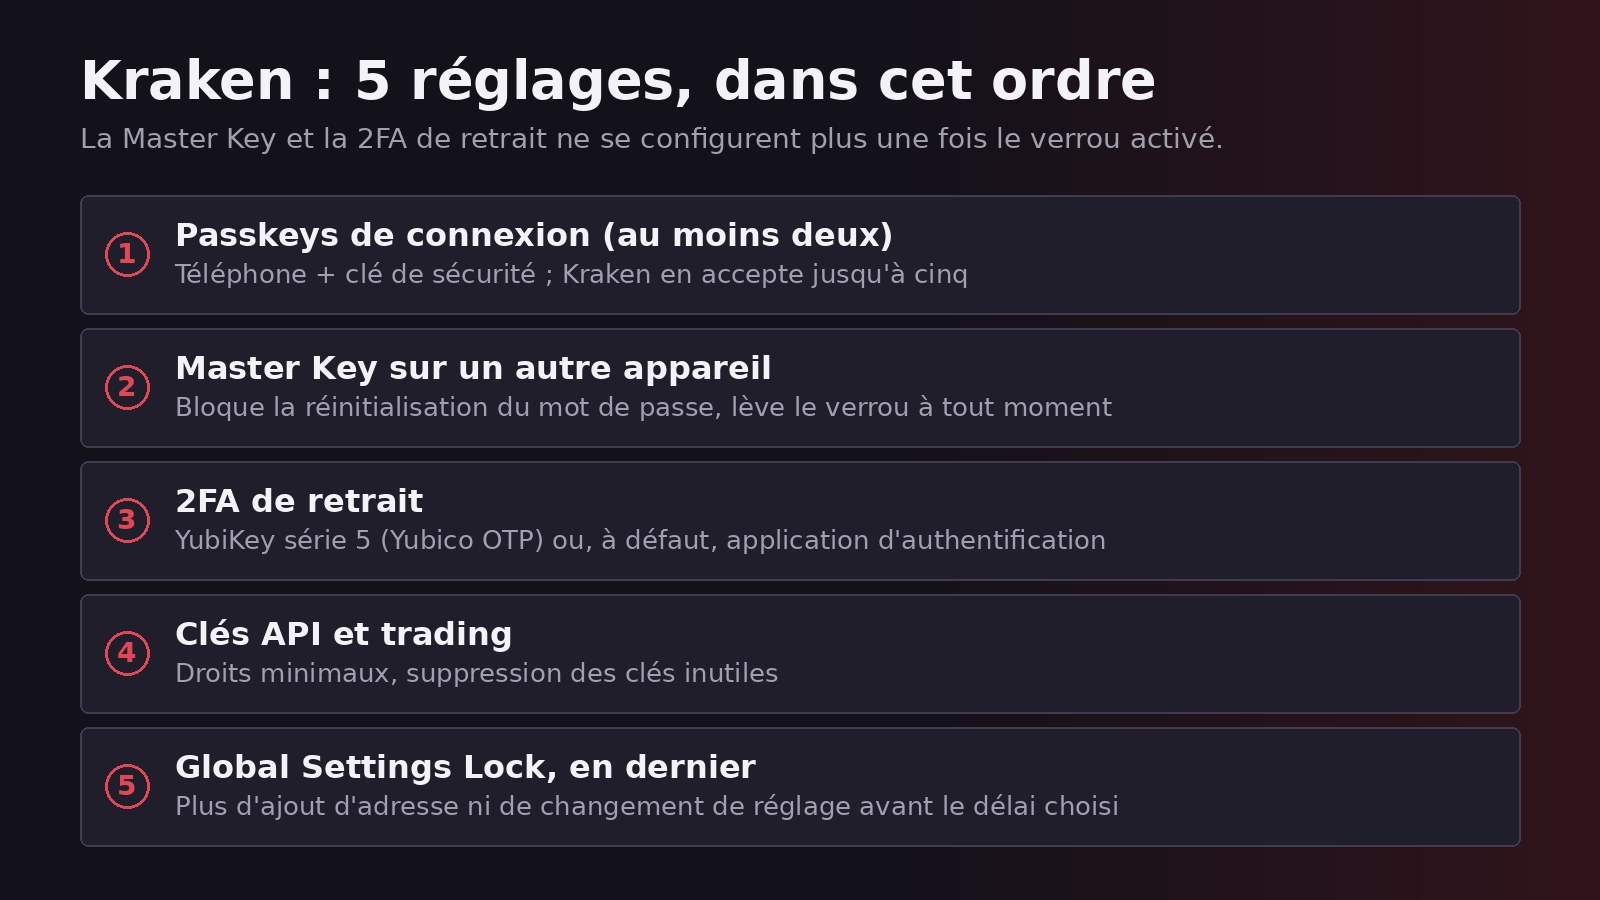
L'ordre compte : la Master Key ne peut plus être ajoutée une fois le verrouillage des réglages actif, et la 2FA de retrait ne se configure pas non plus sous verrou. Tout se passe dans Security (Sécurité), depuis l'icône de profil.
- 2FA de connexion par passkey. Sous Sign-in 2FA, choisissez Add a Passkey. Ajoutez-en au moins deux, par exemple une sur le téléphone et une sur une clé de sécurité : Kraken en accepte jusqu'à cinq et choisit automatiquement celle qui est disponible. Une fois cette 2FA active, toute modification des réglages de sécurité exige une nouvelle validation (Step-up 2FA).
- Master Key. Dans Advanced Settings, à côté de Master Key, cliquez sur Enable et choisissez une passkey. Placez-la sur un autre appareil que la 2FA de connexion, par exemple une clé de sécurité si la passkey de connexion est sur le téléphone. La Master Key empêche quiconque de réinitialiser votre mot de passe sans elle, même avec votre boîte mail.
- 2FA de retrait (Funding 2FA). Toujours dans Advanced Settings. Kraken y propose une YubiKey en mode Yubico OTP ou, à défaut, une application d'authentification. Attention : les clés « Security Key » de Yubico ne gèrent que FIDO et ne conviennent pas ici, il faut une YubiKey de la série 5. Cette 2FA exige un code pour chaque retrait, mais elle n'empêche pas d'ajouter une adresse.
- 2FA de trading et des clés API, si vous les utilisez. Une clé API équivaut à votre identifiant et à votre mot de passe : n'accordez à un outil de suivi de portefeuille que les droits de lecture, jamais le retrait, et supprimez les clés qui ne servent plus.
- Global Settings Lock (GSL), en dernier. Dans Advanced Settings, cliquez sur Activate et choisissez un délai de déverrouillage, de 1 jour à environ un mois (3 jours par défaut).
Liste blanche d'adresses : ce que fait le Global Settings Lock
Kraken n'a pas de « liste blanche » sous ce nom, mais la GSL produit le même effet, en plus strict. Une fois activée, elle interdit d'ajouter une adresse de retrait, un compte bancaire ou une clé API, de changer l'e-mail ou le mot de passe, et de modifier une 2FA ou la Master Key. Elle masque aussi la page de sécurité et vos documents. Vos soldes et votre historique restent visibles.
Pour la retirer, il faut attendre le délai choisi, que le support de Kraken ne peut pas raccourcir. Seule la Master Key la lève immédiatement, d'où l'ordre ci-dessus. Chaque demande de déverrouillage déclenche un e-mail : si vous ne l'avez pas demandée, vous avez tout le délai pour vous reconnecter, remettre le verrou et prévenir le support.
Sans GSL, Kraken garde un filet plus léger. Une adresse ajoutée depuis un appareil inconnu doit être confirmée par un lien envoyé par e-mail, valable une heure, qui indique l'adresse IP et la localisation de l'appareil. Le même e-mail contient un lien pour bloquer le compte, à utiliser seulement si l'ajout ne vient pas de vous. Ce filet ne tient plus si le pirate lit aussi vos e-mails.
D'autres plateformes proposent une vraie liste blanche. Coinbase, par exemple, permet de n'autoriser les retraits que vers des adresses enregistrées et l'a recommandé à ses clients après la fuite de 2025. Cherchez l'option sous « carnet d'adresses », « liste blanche » ou allowlist dans les réglages de votre plateforme.
Reconnaître un faux message de plateforme
Les e-mails de Kraken viennent toujours d'une adresse en @kraken.com ou d'un sous-domaine (@email.kraken.com, par exemple). Dans Gmail et les autres messageries compatibles, ils affichent le logo de Kraken et une coche bleue (norme BIMI). Une adresse comme @krakrn.com ou @krakem.com est un faux, même à une lettre près. Ne vous fiez pas non plus aux messages qui citent votre nom, votre IBAN ou votre numéro de client : Cybermalveillance.gouv.fr constate que les escrocs puisent de plus en plus dans les fuites de données pour personnaliser leurs messages.
La liste de ce que Kraken ne demande jamais est plus fiable que tous les indices visuels :
- votre mot de passe, vos codes 2FA, votre Master Key ou le lien d'un e-mail d'approbation d'appareil ;
- votre phrase de récupération, pour quelque portefeuille que ce soit ;
- de désactiver une 2FA, la Master Key ou la GSL, sauf si vous avez vous-même contacté le support pour cela ;
- d'installer AnyDesk, TeamViewer ou un autre logiciel de prise en main à distance ;
- de déplacer vos fonds vers un portefeuille « sécurisé », ou de payer pour débloquer un compte.
Pour vous connecter, utilisez un favori enregistré vers kraken.com, jamais un lien reçu ni un résultat de moteur de recherche, comme le recommande Kraken. Et ne collez jamais dans votre ordinateur une commande qu'un site vous demande de lancer pour « prouver que vous êtes humain », une méthode courante, selon Kraken, pour installer un logiciel malveillant.
Cas pratique : le budget et le scénario d'attaque
Vous avez 5 000 € de bitcoin sur Kraken et un iPhone récent. Voici une configuration complète et son coût, aux prix de la boutique officielle de Yubico le 14 novembre 2026 :
| Protection | Où elle est stockée | Coût |
|---|---|---|
| Passkey de connexion n° 1 | iPhone (Face ID) | 0 € |
| Passkey de connexion n° 2 (secours) | Security Key NFC de Yubico, rangée chez vous | 34,80 € |
| Master Key (passkey) et 2FA de retrait (Yubico OTP) | YubiKey 5 NFC | 69,60 € |
| Global Settings Lock, délai de 7 jours | Réglage du compte | 0 € |
| Total | 104,40 € |
Kraken cite aussi Ledger et Trezor parmi les fabricants de clés FIDO2. Si votre portefeuille matériel gère FIDO2, il peut servir de passkey de secours à la place de la Security Key.
Supposons maintenant qu'un pirate vous dérobe votre mot de passe sur un faux site, puis prenne le contrôle de votre ligne et de votre boîte mail. Avec un simple mot de passe, ou un code à six chiffres tapé sur le faux site, il se connecterait. Avec la configuration ci-dessus, il bute sur la 2FA de connexion, puisque le faux site n'a rien obtenu de votre iPhone. Il tente de réinitialiser le mot de passe par e-mail : la Master Key le bloque. Admettons qu'il parvienne quand même à ouvrir une session, en volant l'iPhone déverrouillé : la GSL l'empêche d'ajouter son adresse. S'il demande le déverrouillage, un e-mail part aussitôt et vous disposez de sept jours pour reprendre la main. Reste l'envoi vers une adresse déjà enregistrée, par exemple celle de votre propre portefeuille : la 2FA de retrait le refuse sans la YubiKey, et de toute façon les fonds iraient chez vous.
Le coût d'usage est modeste : brancher ou approcher la YubiKey à chaque retrait, et attendre sept jours le jour où vous voulez ajouter une adresse. Programmez donc vos nouvelles adresses à l'avance, ou gardez la Master Key sous la main pour lever le verrou.
Si vous pensez que votre compte est compromis
- Remplissez tout de suite le formulaire « Account Security & Sign-in Issues » du support de Kraken, en choisissant l'option sur l'activité suspecte. N'attendez pas d'avoir tout réparé : le pirate a peut-être déjà changé vos accès.
- Sécurisez la boîte mail : nouveau mot de passe, nouvelle 2FA, passkey si possible.
- Analysez vos appareils, supprimez les applications Kraken non officielles et, si vous avez installé un fichier suspect, sauvegardez vos données puis réinitialisez l'appareil.
- Si vous pouvez encore vous connecter : changez le mot de passe, remplacez la 2FA et la Master Key, supprimez les adresses de retrait et les clés API inconnues, et fermez les sessions que vous ne reconnaissez pas dans Device Management.
Si vous avez perdu des fonds, déposez plainte et demandez de l'aide sur le site de Cybermalveillance.gouv.fr. Pour la suite, gardez sur la plateforme ce dont vous avez besoin pour acheter ou vendre, et le reste sur un portefeuille matériel acheté sur la boutique officielle de Ledger, avec une phrase de récupération sauvegardée hors ligne. La méthode pour y envoyer vos cryptos sans erreur s'applique dès le premier retrait. Le piratage de Binance d'octobre, parti selon Binance de l'ordinateur compromis d'un ingénieur, et la fausse alerte de sécurité de NGRAVE montrent les deux côtés du risque : la plateforme elle-même, et les messages qui imitent ses alertes.
Sources : pages d'aide de Kraken (sécuriser son compte, Global Settings Lock, Master Key, clés de sécurité, applications d'authentification, e-mails de Kraken, compte compromis), rapport 2025 de Cybermalveillance.gouv.fr sur l'hameçonnage, communiqué de Coinbase du 15 mai 2025 et The Block pour le nombre de clients touchés, boutique Yubico pour les prix. Réglages et prix vérifiés le 14 novembre 2026. Ce n'est pas un conseil en investissement.
Questions fréquentes
Sur un service qui ne propose rien d'autre, oui. Mais Kraken conseille de remplacer le SMS dès qu'une autre méthode existe, et de retirer votre numéro des comptes qui n'en ont pas besoin, à commencer par votre messagerie : un numéro volé donne à la fois les codes et la récupération de la boîte mail.
Avec deux passkeys ou plus, vous vous connectez avec celle qui reste, puis vous supprimez l'appareil perdu. Sans méthode de secours, il faut passer par le formulaire de récupération de Kraken, une procédure en plusieurs étapes qui prend du temps. Une clé de sécurité perdue ne contient ni votre nom ni le nom des services où elle est enregistrée.
Non. Les retraits ne figurent pas parmi les actions bloquées par la GSL : vous pouvez toujours envoyer vers une adresse déjà enregistrée, avec la 2FA de retrait si elle est active. Seul l'ajout d'une nouvelle adresse attend la fin du délai, ou la Master Key.
Kraken précise que son support ne vous contactera jamais par SMS, téléphone ou e-mail pour vous demander un retrait. Si un appel vous presse de déplacer vos fonds, raccrochez, puis vérifiez votre compte en vous connectant vous-même par votre favori.
Il n'y a pas encore de commentaires. Soyez le premier !

Politique de cookies
Ce site utilise les cookies pour son bon fonctionnement.