Faille iOS worse_query : protéger ses cryptos
Le 10 novembre 2026, Binance a prévenu les propriétaires d'iPhone qu'une faille d'iOS baptisée worse_query permet à une application malveillante de lire les fichiers des autres applications installées. Phrases de récupération, clés privées et identifiants de connexion stockés par une application de portefeuille peuvent ainsi se retrouver exposés. La plateforme insiste : le problème vient d'iOS et concerne tout l'écosystème, pas seulement ses clients. Aucun vol de cryptomonnaies n'avait été attribué à cette technique à la date du 10 novembre. Apple a publié iOS 27.2.1 et iOS 26.7.3 le 9 novembre, sans dire si ces versions bloquent la faille.
Binance n'est plus accessible aux résidents français depuis le 1er juillet 2026, mais son alerte vaut pour n'importe quel portefeuille installé sur iPhone.
Du code publié sur GitHub à l'alerte de Binance
| Date | Événement |
|---|---|
| 8 novembre | Le chercheur forcequitOS publie sur GitHub une preuve de concept de worse_query, « évasion du bac à sable » pour iOS 26.0 à 26.7.2 et iOS 27.2 |
| 9 novembre | Apple publie iOS 27.2.1 (9 correctifs de sécurité) et iOS 26.7.3 (8 correctifs). Aucun ne cite worse_query |
| 10 novembre | Binance alerte sur X : iOS 26.7.1, 27.0.1 et 27.2 sont touchés. 23pds, responsable de la sécurité de SlowMist, affirme qu'iOS 27.2.1 bloque la technique |
Le dépôt du chercheur comptait 94 copies (forks) le 10 novembre au soir : le code circule déjà. Un développeur, Christoph Kolbicz, en a tiré WQ Files, un explorateur de fichiers testé sur iOS 26.7.1, 27.0.1 et 27.2.
Ce que permet worse_query
Sur iPhone, chaque application vit dans un bac à sable (sandbox) : elle ne peut pas lire les fichiers des autres. worse_query contourne cette séparation. D'après le dépôt GitHub, une application qui l'utilise peut parcourir les dossiers de données de toutes les applications installées, ceux des extensions, des services internes d'iOS et les dossiers partagés entre applications (App Groups). Sur iOS 27, quelques dossiers système s'ajoutent à la liste.
Il n'y a besoin ni de jailbreak ni de faille du noyau. La seule condition technique est que l'application malveillante dispose de son propre « App Group », un dossier partagé déclaré au moment où l'application est signée. Le chercheur présente son code comme une preuve de concept pour développeurs, inutile seule : il faut encore écrire l'application qui collecte les données et la faire installer à la victime.
Selon sa documentation, WQ Files sauvegarde, restaure, modifie ou efface les données de n'importe quelle autre application, et il s'installe avec AltStore, SideStore ou Sideloadly, qui créent automatiquement l'App Group nécessaire avec un simple identifiant Apple. Binance et SlowMist visent donc d'abord les applications installées hors de l'App Store.
Votre iPhone est-il concerné ?
Pour connaître votre version : Réglages, puis Général, puis Mise à jour logicielle. La version installée s'affiche en haut de l'écran.
| Version d'iOS | Situation au 10 novembre |
|---|---|
| iOS 26.0 à 26.7.2 | Touchée selon le chercheur (26.7.1 citée par Binance et testée par WQ Files) |
| iOS 27.0.1 et 27.2 | Touchées (citées par Binance et testées par WQ Files) |
| iOS 26.7.3 | Publiée le 9 novembre, aucune mention de worse_query dans la note de sécurité d'Apple |
| iOS 27.2.1 | Publiée le 9 novembre ; bloque la technique selon SlowMist, sans confirmation dans la note d'Apple |
Les deux mises à jour du 9 novembre sont proposées à partir de l'iPhone 11. Elles corrigent aussi des failles Bluetooth et AirPlay, dont une qui permet à un appareil malveillant à portée Bluetooth de s'appairer sans action de l'utilisateur, et deux failles de groupes iMessage. Même si leur effet sur worse_query reste incertain, il n'y a aucune raison de les repousser.
Quels portefeuilles sont exposés ?
La faille ne vide aucun portefeuille à elle seule. Elle donne accès à des fichiers, et le risque dépend de ce que chaque application y range. SlowMist résume le danger ainsi : une phrase de récupération, un fichier de clés (keystore) ou un cache de navigateur interne stocké en clair devient lisible.
La liste des dossiers publiée par le chercheur ne comprend pas le trousseau d'iOS (Keychain). Selon la documentation de sécurité d'Apple, ce trousseau est une base unique, chiffrée, dont le démon securityd décide quelle application peut lire quel élément. Une application qui garde sa phrase dans le trousseau est donc hors du périmètre décrit à ce jour ; celle qui l'écrit dans ses propres fichiers ne l'est pas. Rien ne permet à l'utilisateur de vérifier ce choix depuis son téléphone : la question est à poser à l'éditeur de votre portefeuille.
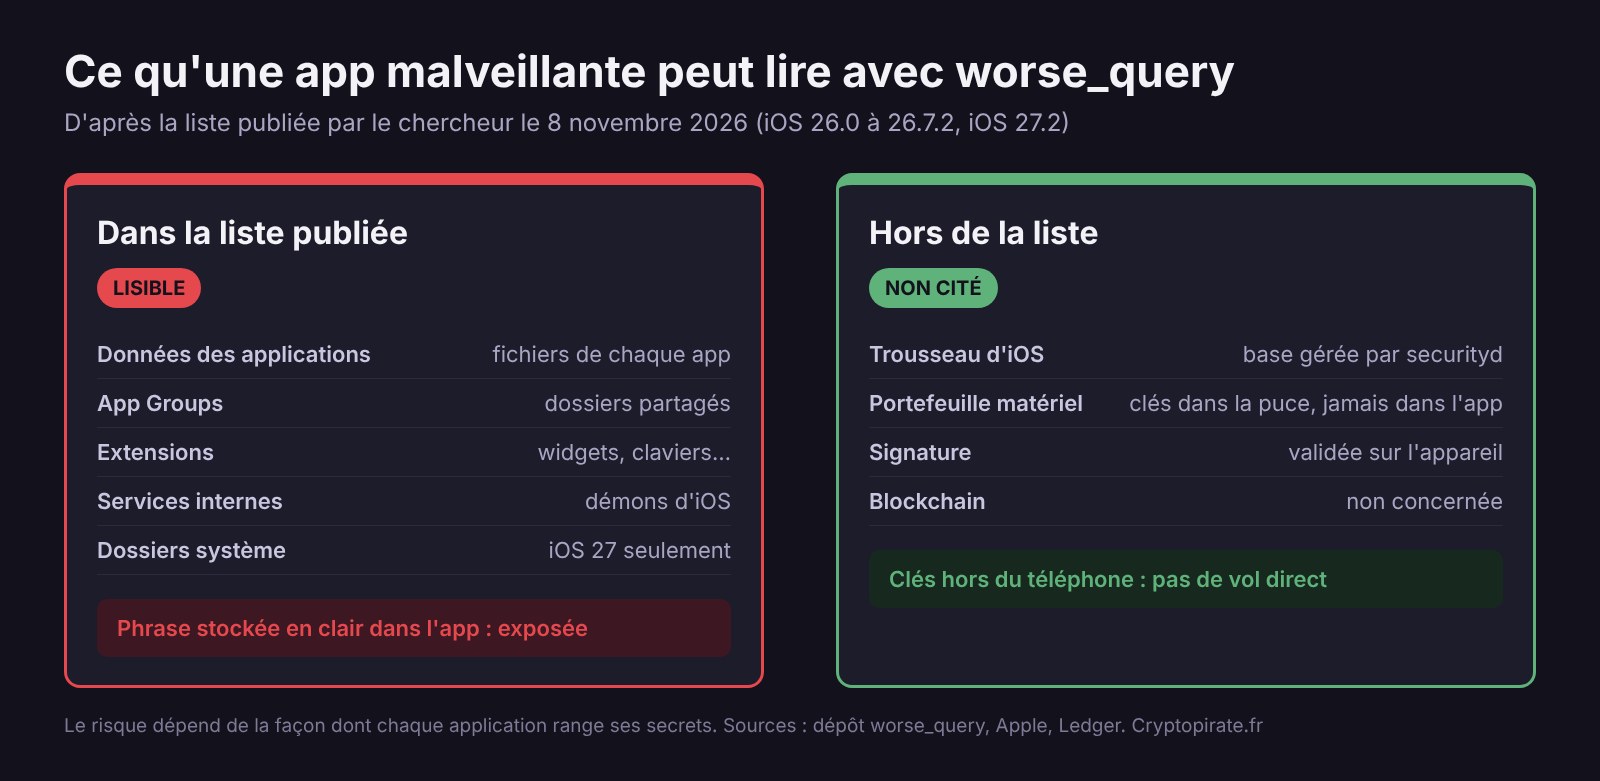
Les clés d'un portefeuille matériel restent hors d'atteinte. Ledger précise que son application Ledger Wallet ne détient pas les clés : elles restent dans la puce sécurisée de l'appareil, qui signe chaque transaction hors ligne. Un pirate qui lirait les fichiers de l'application verrait vos adresses et votre historique, pas de quoi dépenser. C'est l'argument central de notre comparatif des portefeuilles froids, et la même logique avait protégé les commerçants lors du piratage de BTCPay Server le 1er novembre.
Binance cite aussi les identifiants de connexion. Ceux d'une application de plateforme d'échange ouvriraient votre compte, d'où sa consigne de fermer les sessions actives en cas de doute.
Que faire maintenant
- Installez iOS 27.2.1 ou iOS 26.7.3 : Réglages, Général, Mise à jour logicielle, Télécharger et installer. Dans Mises à jour automatiques, activez l'installation automatique pour les prochains correctifs.
- Ouvrez Réglages, Général, VPN et gestion de l'appareil. Un nom de développeur que vous ne reconnaissez pas sur cet écran signale une application installée hors App Store que vous avez autorisée. Apple précise que cette confiance reste active tant que toutes les applications de ce développeur n'ont pas été supprimées.
- Supprimez les applications installées depuis une source que vous ne connaissez pas : fichiers IPA signés à la main, AltStore, SideStore, magasins alternatifs ou téléchargement direct sur le site d'un éditeur.
- Mettez à jour vos applications de portefeuille et de plateforme depuis l'App Store.
- Si vous avez installé une application douteuse alors qu'un portefeuille mobile contenait des fonds, considérez la phrase comme compromise. Créez un nouveau portefeuille sur un appareil sain, avec une phrase neuve, puis transférez-y les fonds. Restaurer l'ancienne phrase ailleurs ne sert à rien : supprimer l'application suspecte n'efface pas une copie déjà volée.
- Fermez les sessions ouvertes sur vos comptes de plateforme et changez les mots de passe, depuis un ordinateur ou un téléphone à jour.
Pour noter et vérifier la nouvelle phrase sans refaire les erreurs classiques, suivez notre guide sur la sauvegarde de la phrase de récupération.
En France, les applications hors App Store sont autorisées
Dans l'Union européenne, un iPhone dont le compte Apple est rattaché à un pays de l'Union, et qui s'y trouve physiquement, peut installer des magasins d'applications alternatifs ou télécharger une application directement sur le site de son éditeur. Ces applications passent par une « notarisation » d'Apple, un contrôle de base contre les logiciels malveillants connus. Apple ajoute que chaque source alternative vérifie les applications selon ses propres règles et que son assistance ne couvre pas les problèmes de sécurité ou d'escroquerie liés à ces applications.
Rien n'indique que ce contrôle repère worse_query. Un portefeuille, un outil ou un émulateur inconnu proposé hors App Store mérite donc la même méfiance qu'un fichier IPA signé à la main. Si un enfant ou un proche utilise votre iPhone, le contrôle parental d'iOS permet de bloquer l'installation de magasins alternatifs et d'applications téléchargées sur le web.
Après les Ledger piégés vendus par CryptoBilis en octobre, le risque passe encore par l'appareil. Cet article décrit un incident de sécurité, ce n'est pas un conseil en investissement.
Questions fréquentes
Le risque est bien plus faible, sans être nul. Binance et SlowMist ciblent surtout les applications installées hors App Store, et WQ Files, l'outil public tiré de la faille, s'installe par ce biais. À notre connaissance, aucune application de l'App Store exploitant worse_query n'avait été signalée au 10 novembre. Faites quand même la mise à jour d'iOS : tout développeur inscrit au programme d'Apple peut déclarer un App Group.
Non, worse_query exploite un mécanisme propre à iOS 26 et 27. Les conseils de fond valent pourtant aussi sur Android : n'installer que des applications de sources connues, tenir le système à jour et ne pas garder d'économies importantes dans un portefeuille dont la phrase vit sur le téléphone.
Non, pour cette faille. Les clés restent dans la puce du Ledger et chaque transaction doit être validée sur l'appareil. Une application malveillante pourrait lire vos adresses et votre historique de transactions dans les fichiers de Ledger Wallet, ce qui touche à votre vie privée sans permettre de dépenser. Mettez iOS à jour et méfiez-vous des messages qui exploiteraient ces informations pour vous piéger.
Seulement si un portefeuille mobile contenait des fonds pendant qu'une application douteuse était installée sur le même iPhone. Dans ce cas, créez un nouveau portefeuille avec une phrase neuve sur un appareil sain et transférez tout. Sinon, la mise à jour d'iOS et le tri des applications suffisent : une migration précipitée a ses propres risques, à commencer par une phrase mal recopiée.
Il n'y a pas encore de commentaires. Soyez le premier !

Politique de cookies
Ce site utilise les cookies pour son bon fonctionnement.