MiCA : la France veut encadrer l'accès DeFi
Le 21 octobre 2026, l'AMF, la Direction générale du Trésor, la Banque de France et l'ACPR ont publié leur réponse commune à la consultation de la Commission européenne sur la révision de MiCA, le règlement européen sur les crypto-actifs. Parmi leurs propositions, une a fait réagir tout le secteur : les autorités françaises veulent qu'une plateforme qui vous donne accès à un protocole DeFi puisse être tenue pour responsable si ce protocole vous fait perdre de l'argent et qu'elle n'a pas fait son travail de vérification.
Aujourd'hui, c'est l'inverse. MiCA ne s'applique pas aux services fournis de manière entièrement décentralisée, sans intermédiaire, et les plateformes qui branchent leurs clients sur des protocoles DeFi se protègent par leurs conditions d'utilisation.
Une réponse à Bruxelles, pas encore une loi
MiCA prévoit sa propre révision. Son article 140 oblige la Commission européenne à remettre au Parlement et au Conseil, au plus tard le 30 juin 2027, un rapport sur l'application du règlement, éventuellement accompagné d'une proposition de modification. Pour le préparer, la Commission a ouvert le 20 mai 2026 une consultation ciblée, close le 31 août. La DeFi, le staking et le prêt de crypto-actifs y figuraient, trois activités que MiCA laisse aujourd'hui de côté.
La réponse française n'a donc rien d'applicable. Elle pèsera dans la négociation parce qu'elle réunit le régulateur des marchés, le superviseur bancaire, la banque centrale et le ministère des Finances, mais il faudra que la Commission la reprenne, puis que le Parlement européen et les États membres l'adoptent.
| Date | Étape |
|---|---|
| 20 mai 2026 | La Commission ouvre la consultation sur la révision de MiCA |
| 31 août 2026 | Clôture des réponses |
| 21 octobre 2026 | Publication de la réponse commune AMF, Trésor, Banque de France et ACPR |
| 30 juin 2027 au plus tard | Rapport de la Commission (article 140 de MiCA), avec ou sans proposition législative |
| Ensuite | Négociation et vote au Parlement européen et au Conseil, puis entrée en application |
DeFi via une plateforme : les trois piliers proposés
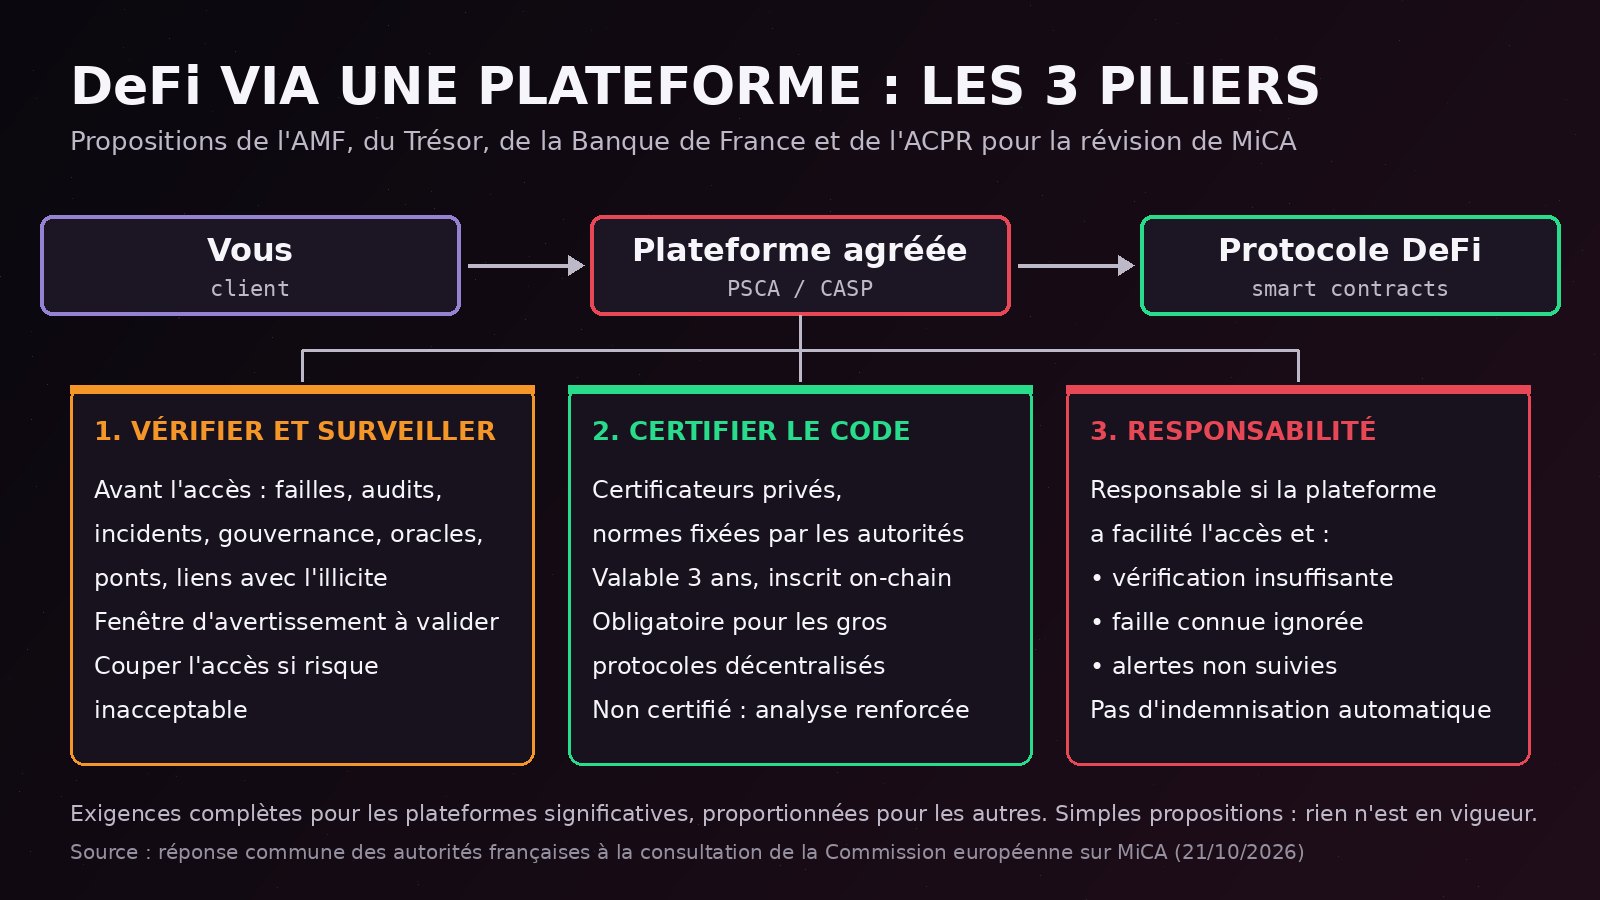
Les autorités françaises ne demandent pas d'imposer un agrément MiCA aux protocoles réellement décentralisés, ceux sur lesquels personne n'exerce de contrôle effectif. Leur idée est de passer par les « points d'accès » régulés : les plateformes agréées (les PSCA, ou CASP en anglais) qui proposent à leurs clients d'utiliser ces protocoles. Celles-ci pourraient continuer à le faire, mais la protection du client devrait aller « au-delà des avertissements ». Le cadre repose sur trois piliers, appliqués pleinement aux plateformes dites significatives et de façon proportionnée aux plus petites.
1. Vérifier le protocole avant d'ouvrir l'accès, puis le surveiller
Avant de vous brancher sur un protocole, la plateforme devrait s'assurer qu'il est vraiment décentralisé et qu'il n'a pas été conçu pour contourner la réglementation. Le texte liste ce que la vérification doit couvrir au minimum : les failles des smart contracts, les audits et les incidents passés, la gouvernance, la résilience opérationnelle, les risques de liquidité et d'oracles, les ponts entre blockchains, et l'exposition à des activités illicites mesurée par l'analyse on-chain.
Côté client, deux exigences très concrètes : une information claire sur le caractère non régulé du protocole, son fonctionnement, ses frais et ses risques, confirmée par une fenêtre que vous devez valider avant d'accéder au service ; et l'obligation pour la plateforme de couper ou de restreindre l'accès si les risques deviennent inacceptables, par exemple en cas de faille importante ou de liens forts avec des activités illicites.
2. Une certification des protocoles et des smart contracts
Deuxième pilier : une certification indépendante qui vérifierait qu'un protocole maîtrise ses risques techniques et fonctionne comme il le prétend. La réponse française en dessine les contours avec une précision rare :
- la certification commencerait par le secteur privé, autocertification comprise, selon des normes publiques : les autorités fixeraient les règles et surveilleraient les certificateurs plutôt que de délivrer elles-mêmes les certificats ;
- la certification porterait sur le code : une adresse certifiée vaudrait pour toutes les adresses qui partagent le même code ;
- elle serait valable trois ans, sur le modèle des visas de sécurité de l'ANSSI, et inscrite on-chain ;
- seuls les protocoles décentralisés d'une certaine taille (en valeur bloquée, entre autres critères) seraient tenus de se faire certifier, et n'importe quelle partie intéressée pourrait la demander, puisqu'un protocole sans opérateur n'a personne pour lancer la démarche.
Une plateforme pourrait quand même proposer un protocole non certifié, à condition de mener sa propre analyse et de renforcer l'information du client. La certification complète la vérification de la plateforme, elle ne la remplace pas.
Le cas de Balancer montre pourquoi le lien avec le code compte. Le 3 novembre 2025, ce protocole d'échange a perdu plus de 100 millions de dollars (jusqu'à 128 millions selon le décompte de DappRadar, toutes blockchains confondues) sur ses pools V2. Il avait pourtant passé 11 audits menés par quatre cabinets depuis 2021, selon Cointelegraph. OpenZeppelin, l'un d'eux, a précisé que la faille se trouvait dans du code ajouté après son audit. Un « label » attaché à une version précise du code, et non au nom du protocole, vise exactement ce genre d'angle mort.
3. La responsabilité de la plateforme
Selon le texte, une plateforme qui a « activement facilité » l'accès à un protocole devrait être responsable de certains incidents touchant ses clients, en particulier si elle n'a pas mené une vérification suffisante, si elle a ignoré des failles connues ou si elle a maintenu l'accès malgré des signaux clairs d'activité illicite ou de faiblesses opérationnelles.
Ce n'est donc pas une assurance tous risques. Un piratage qu'aucune vérification sérieuse n'aurait permis d'anticiper ne serait pas forcément à la charge de la plateforme. Les autorités reconnaissent d'ailleurs qu'un point reste à trancher par la Commission et les superviseurs européens : qui est responsable des crypto-actifs une fois déposés dans un smart contract.
Ce que ça changerait pour les produits DeFi des plateformes
Le sujet n'est pas théorique. Depuis janvier 2026, Kraken propose dans l'Espace économique européen « DeFi Earn », un produit qui place des USDC dans des coffres on-chain bâtis sur l'infrastructure de Veda et pilotés par deux gestionnaires de risque, Chaos Labs et Sentora, et qui répartit les fonds sur des protocoles comme Aave, Morpho, Sky ou Tydro. Rendement affiché lors du lancement : jusqu'à 8 % par an, variable (The Block, 26 janvier 2026). Kraken indique présenter les taux, les frais et les risques avant tout dépôt.
Coinbase, de son côté, intègre l'échange sur des DEX dans son application. Sur sa page britannique consacrée à ce service, l'entreprise prévient que vous ne devez pas vous attendre à être protégé en cas de problème, et que les jetons accessibles par ce biais ne sont ni examinés ni approuvés par elle.
C'est précisément la frontière que la France veut déplacer. Avec ses propositions, une plateforme qui sélectionne des protocoles et vous y donne accès depuis son interface ne pourrait plus s'abriter derrière une clause de non-responsabilité : elle devrait documenter ses vérifications, surveiller les protocoles retenus et répondre de ses manquements. Rien de tout cela n'est en vigueur, et personne ne sait encore comment les plateformes adapteraient leur offre.
Portefeuilles personnels : pas de certification obligatoire
Bonne nouvelle pour ceux qui gardent leurs clés : les autorités françaises jugent qu'imposer une certification à tous les développeurs de portefeuilles non custodiaux ne serait « pas proportionné à ce stade ». Ce sont des outils techniques aux usages très variés, et une obligation générale serait difficile à faire respecter.
Elles proposent plutôt d'encourager une certification volontaire, et légère, pour les portefeuilles qui vont plus loin que la simple conservation : accès intégré à la DeFi, services crypto embarqués, ou distribution à un large public. Si vous utilisez un portefeuille froid ou un portefeuille logiciel pour signer vos transactions vous-même, rien ne change dans ces propositions.
En revanche, elles se montrent fermes sur un point : un protocole qui n'est pas entièrement décentralisé ne doit pas pouvoir échapper à MiCA en obtenant un simple certificat. Pour les autorités, le statut DeFi « doit rester l'exception, pas la règle », sinon les plateformes réorganiseraient leur gouvernance pour en profiter.
Staking et prêt : la France veut des règles
À la question de savoir si l'absence de règles spécifiques pour le staking est adaptée, la réponse française est non. Les autorités citent les risques que vous connaissez peut-être déjà : pertes, sanctions de slashing, validateur défaillant, périodes de blocage, opacité sur l'origine des récompenses. Elles s'inquiètent surtout que des clients prennent un rendement de staking pour l'équivalent d'un livret, sans garantie des dépôts ni protection prudentielle.
Elles reprennent au passage la position de l'ESMA : quand une plateforme stake vos jetons en gardant l'accès aux clés privées, elle continue de vous fournir un service de garde au sens de MiCA. Ce qu'elles veulent ajouter, ce sont des obligations de transparence sur la nature et la source de la rémunération et sur les risques de perte.
Pour le prêt et l'emprunt, pas d'agrément séparé, mais des exigences proportionnées aux volumes pour les plateformes qui les proposent : transparence, gestion des garanties, encadrement de la réutilisation des actifs prêtés. Les autorités parlent d'un « effet de halo » : ces services non régulés profitent de la crédibilité des activités agréées de la plateforme.
Supervision européenne et influenceurs
Deux autres propositions vous toucheront indirectement.
Plus de plateformes sous la supervision directe de l'ESMA. Aujourd'hui, une plateforme est dite significative à partir de 15 millions d'utilisateurs actifs en moyenne sur un an dans l'Union (article 85 de MiCA). La France demande d'abaisser nettement ce seuil et d'ajouter d'autres critères (montant des actifs en garde, complexité du groupe, rôle dans l'écosystème, modèle économique risqué) pour éviter que seules une ou deux plateformes passent sous supervision européenne.
Les influenceurs dans le viseur. L'AMF dit recevoir de nombreuses plaintes visant des plateformes non agréées dans l'Union, souvent promues par des influenceurs français payés à chaque ouverture de compte via leur lien. Obtenir le blocage judiciaire d'un tel site prend parfois plusieurs mois. Les autorités demandent donc une définition des influenceurs dans MiCA et un contrat écrit obligatoire entre une plateforme et ceux qui la promeuvent. Pour la transparence : les deux plateformes crypto partenaires de ce site, Kraken et Meria, sont agréées MiCA. Pour repérer les offres douteuses, notre guide pour éviter les arnaques crypto reste d'actualité.
Ce que vous pouvez faire dès maintenant
Ces règles n'existent pas encore, mais la grille de vérification proposée par les autorités est un bon pense-bête pour vos propres décisions :
- Lisez qui est responsable. Avant d'activer un produit DeFi sur une plateforme, cherchez dans les conditions ce qui se passe en cas de piratage du protocole. Si rien n'est prévu, partez du principe que la perte sera pour vous.
- Identifiez les protocoles derrière le produit. Un rendement DeFi affiché par une plateforme repose sur un ou plusieurs protocoles. Leur nom, leur ancienneté et leurs incidents passés se vérifient en quelques minutes.
- Datez les audits. Un audit de 2022 ne dit rien du code déployé en 2026. Regardez si la version en service a été auditée.
- Vérifiez l'agrément de la plateforme sur la liste blanche de l'AMF ou le registre de l'ESMA. Les propositions françaises ne protégeraient que les clients de plateformes agréées.
Si vous découvrez le sujet, commencez par notre article d'introduction à la DeFi.
Mon avis
L'approche me paraît plus intelligente que les deux extrêmes qu'on entend souvent, interdire l'accès à la DeFi ou se contenter d'un avertissement que personne ne lit. Une plateforme qui choisit des protocoles et se rémunère sur le service prend une décision à la place de son client, il est logique qu'elle en réponde quand elle a été négligente. Le risque est connu, en revanche : si la responsabilité coûte trop cher, certaines plateformes pourraient simplement retirer ces services en Europe, et les utilisateurs iraient chercher les mêmes rendements sans aucun filet. Tout dépendra de la façon dont la Commission traduira ces propositions, et ce n'est pas avant l'été 2027 qu'on le saura.
Questions fréquentes
Oui. Les propositions du 21 octobre 2026 ne sont pas en vigueur et ne visent pas les particuliers. Utiliser un protocole décentralisé depuis votre propre portefeuille reste possible, et MiCA ne s'applique pas aujourd'hui aux services fournis de manière entièrement décentralisée. Ce qui pourrait changer, d'ici plusieurs années, ce sont les obligations des plateformes agréées qui vous y donnent accès.
Aujourd'hui, cela dépend uniquement de ses conditions d'utilisation, et la plupart excluent toute garantie. Avec les propositions françaises, la plateforme pourrait être tenue responsable si elle a manqué à ses vérifications, ignoré une faille connue ou maintenu l'accès malgré des signaux d'alerte. Il n'y aurait pas d'indemnisation automatique pour chaque piratage.
Non. Les autorités françaises s'opposent à une certification obligatoire des portefeuilles non custodiaux. Elles proposent seulement une certification volontaire pour les portefeuilles qui intègrent des services DeFi ou d'autres services financiers. Vos clés et votre façon de signer vos transactions ne sont pas concernées.
Sur le contrôle effectif, pas sur l'étiquette. La réponse française cite notamment l'existence de clés d'administration permettant de modifier ou de mettre en pause le protocole, la concentration des droits de vote, le contrôle de l'interface ou des oracles, et le fait qu'une personne identifiable touche une part des revenus. Un code open source ou un grand nombre de détenteurs de jetons de gouvernance ne suffisent pas à prouver la décentralisation.
Oui. Quand une plateforme agréée stake vos jetons en gardant le contrôle des clés, elle vous fournit un service de garde encadré par MiCA. La France propose d'y ajouter des obligations de transparence sur l'origine des récompenses, les périodes de blocage et les risques de perte, mais rien n'interdit le staking.
Une question sur ces propositions ou sur un produit DeFi que vous utilisez ? Posez-la en commentaire, j'y réponds.
Attention, cet article n'est pas un conseil en investissement mais un article à but pédagogique !
Il n'y a pas encore de commentaires. Soyez le premier !

Politique de cookies
Ce site utilise les cookies pour son bon fonctionnement.